Salta al contenuto
ISO 9001 ISO/IEC 27001 Proxmox Gold Partner Dati in Italia
Rackone
Cyber Security · Endpoint

Endpoint protection

L'endpoint protection (o endpoint security) è la protezione dei dispositivi collegati alla rete aziendale (PC, portatili, server e macchine virtuali) contro malware, ransomware e attacchi basati su credenziali compromesse. Rackone, Acronis Platinum Service Provider, la eroga con Acronis Cyber Protect Cloud: antimalware, EDR e XDR in un unico agente, backup nella stessa console e, con il servizio MDR, monitoraggio degli allarmi affidato agli analisti di Acronis.

Senza impegno · Ti risponde un sistemista, non un commerciale

Un open space con i laptop aperti sulle scrivanie e la luce che entra dalle vetrate
  • 700+ clienti attivi
  • H24 supporto in italiano
  • GDPR dati in Italia

Endpoint protection: dall'antivirus al servizio gestito

I livelli si distinguono per ampiezza della visibilità e per responsabilità del monitoraggio. L'EDR opera sugli endpoint, l'XDR estende l'analisi a email, identità e file condivisi, l'MDR affida la gestione degli allarmi a un team di analisti. La protezione di base è sempre inclusa; i livelli successivi si attivano in base alle esigenze.

01

Protezione ed EDR

La base è l'EPP (endpoint protection platform): antimalware e antiransomware con analisi comportamentale dei processi oltre alle firme, filtraggio degli URL e vulnerability assessment. L'EDR aggiunge la ricostruzione della catena d'attacco, l'isolamento del dispositivo e il rollback delle modifiche.

02

XDR: oltre l'endpoint

Correla in un unico incidente gli eventi di endpoint, email, identità Microsoft Entra ID e file condivisi in Microsoft 365, ed estende la risposta a questi ambiti: rimozione dei messaggi malevoli, chiusura delle sessioni, sospensione dell'account.

03

MDR: il servizio gestito

Agli strumenti si affianca un team di analisti: il SOC di Acronis monitora gli allarmi H24, analizza gli incidenti e contiene l'attacco. Si attiva sugli endpoint già protetti da EDR o XDR.

Quale livello scegliere

Protezione (EPP)
EDR
XDR
MDR
Ambito di rilevamento
Malware e ransomware, noti o riconosciuti dal comportamento
In aggiunta, attacchi basati su programmi legittimi e credenziali compromesse
In aggiunta, attacchi che transitano da email, identità e file condivisi di Microsoft 365
Ambito dell'EDR o dell'XDR, con la verifica di un analista
Gestione degli allarmi
Console, a cura dell'amministratore
Team IT interno o fornitore
Analisti del SOC di Acronis, H24 tutto l'anno
Visibilità sull'attacco
Singolo evento bloccato
Catena d'attacco sugli endpoint, mappata su MITRE ATT&CK, con analisi AI
Catena d'attacco estesa a endpoint, email, identità e app cloud
Catena d'attacco, verdetto dell'analista e raccomandazioni
Risposta
Blocco e quarantena
Isolamento, arresto dei processi, rollback
In aggiunta: rimozione degli allegati dalle caselle, blocco del mittente, chiusura delle sessioni, sospensione dell'account
Contenimento a cura degli analisti; nel livello Advanced anche rimedio e ripristino
Indicato per
Ambienti con pochi dispositivi e un IT che presidia la console
IT interno o fornitore con presidio sugli endpoint
Organizzazioni su Microsoft 365 che richiedono visibilità su email e identità
Organizzazioni senza presidio degli allarmi fuori dall'orario di lavoro
EDR (endpoint detection and response): oltre l'antivirus

L'EDR (endpoint detection and response) è la tecnologia che registra in modo continuo gli eventi di ogni endpoint, li correla e segnala i comportamenti anomali, con gli strumenti per contenere l'attacco e ripristinare i sistemi. È necessario perché molti attacchi non impiegano malware riconoscibile: sfruttano credenziali compromesse e programmi legittimi del sistema operativo, che un antivirus non blocca.

Funzionalità dell'EDR di Acronis, secondo la documentazione del produttore (settembre 2026):

  • Rilevamento: motori comportamentali e basati su firme, prevenzione degli exploit, threat intelligence aggiornata in tempo reale, ricerca degli indicatori di compromissione (IoC).
  • Analisi: catena d'attacco ricostruita e mappata sul framework MITRE ATT&CK; per ogni incidente, analisi generata dall'AI con sintesi, tecniche impiegate e azioni di rimedio in ordine di priorità; gli attacchi che coinvolgono più dispositivi confluiscono in un unico incidente. Acronis Copilot, l'assistente di AI generativa della console, consente di condurre l'indagine in linguaggio naturale.
  • Risposta: isolamento dell'endpoint dalla rete, arresto dei processi malevoli, quarantena, connessione remota al dispositivo e backup forense a supporto delle indagini.
  • Ripristino: rollback delle modifiche introdotte dall'attacco, automatico in caso di ransomware, e ripristino di singoli file o dell'intera immagine dal backup.
  • Documentazione: esportazione degli incidenti nel formato standard STIX 2.1, per la rendicontazione ai fini della NIS2 e lo scambio di threat intelligence.

Sistemi supportati: Windows, macOS e Linux, incluse le distribuzioni Ubuntu 24.04, AlmaLinux e Rocky Linux.

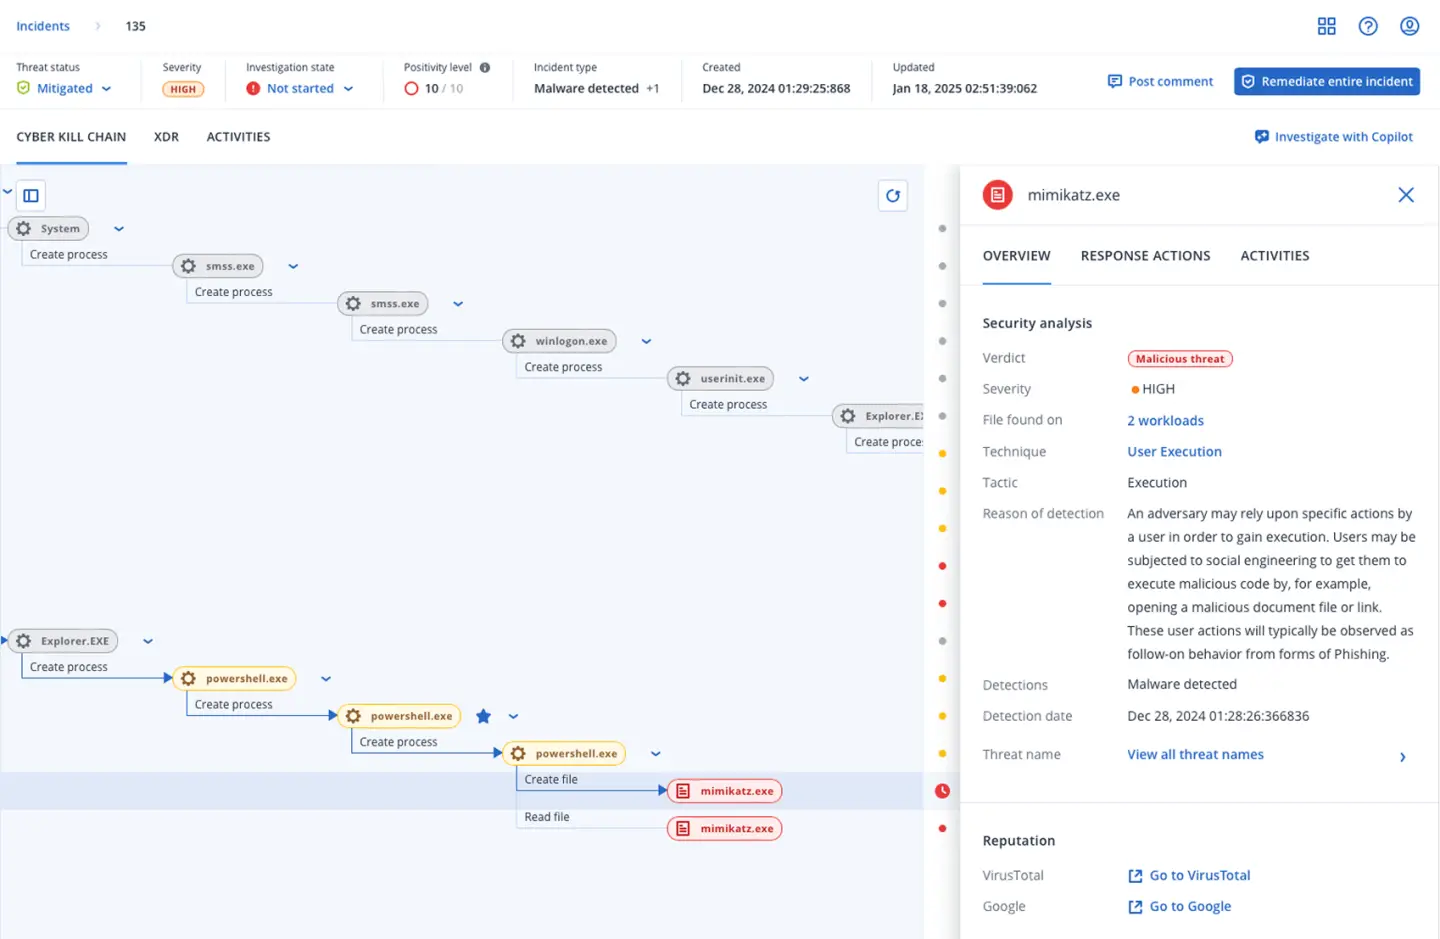
La console EDR di Acronis con la catena di un attacco, dal processo di sistema al file malevolo, e il comando Copilot

XDR (extended detection and response): la correlazione oltre l'endpoint

L'XDR (extended detection and response) è l'evoluzione dell'EDR che correla in un unico incidente gli eventi degli endpoint con quelli di posta elettronica, identità e applicazioni cloud. È necessario perché molti attacchi hanno origine fuori dal dispositivo (un'email di phishing, un account compromesso, un file condiviso) e l'EDR ne rileva soltanto la fase finale.

Funzionalità dell'XDR di Acronis, secondo la documentazione del produttore (settembre 2026):

  • Fonti correlate: endpoint, email protette da Acronis Email Security, identità Microsoft Entra ID e app di collaborazione di Microsoft 365 (SharePoint, OneDrive e Teams).
  • Vista unificata: dispositivo, email, link malevolo e file condiviso rappresentati nello stesso grafo dell'incidente, con l'interfaccia dell'EDR.
  • Risposta estesa: rimozione di allegati e link malevoli da tutte le caselle, blocco del mittente, chiusura delle sessioni attive, sospensione dell'account o reset obbligatorio della password.
  • Integrazione nativa: stesso agente e stessa console dell'EDR, senza piattaforme aggiuntive da integrare.
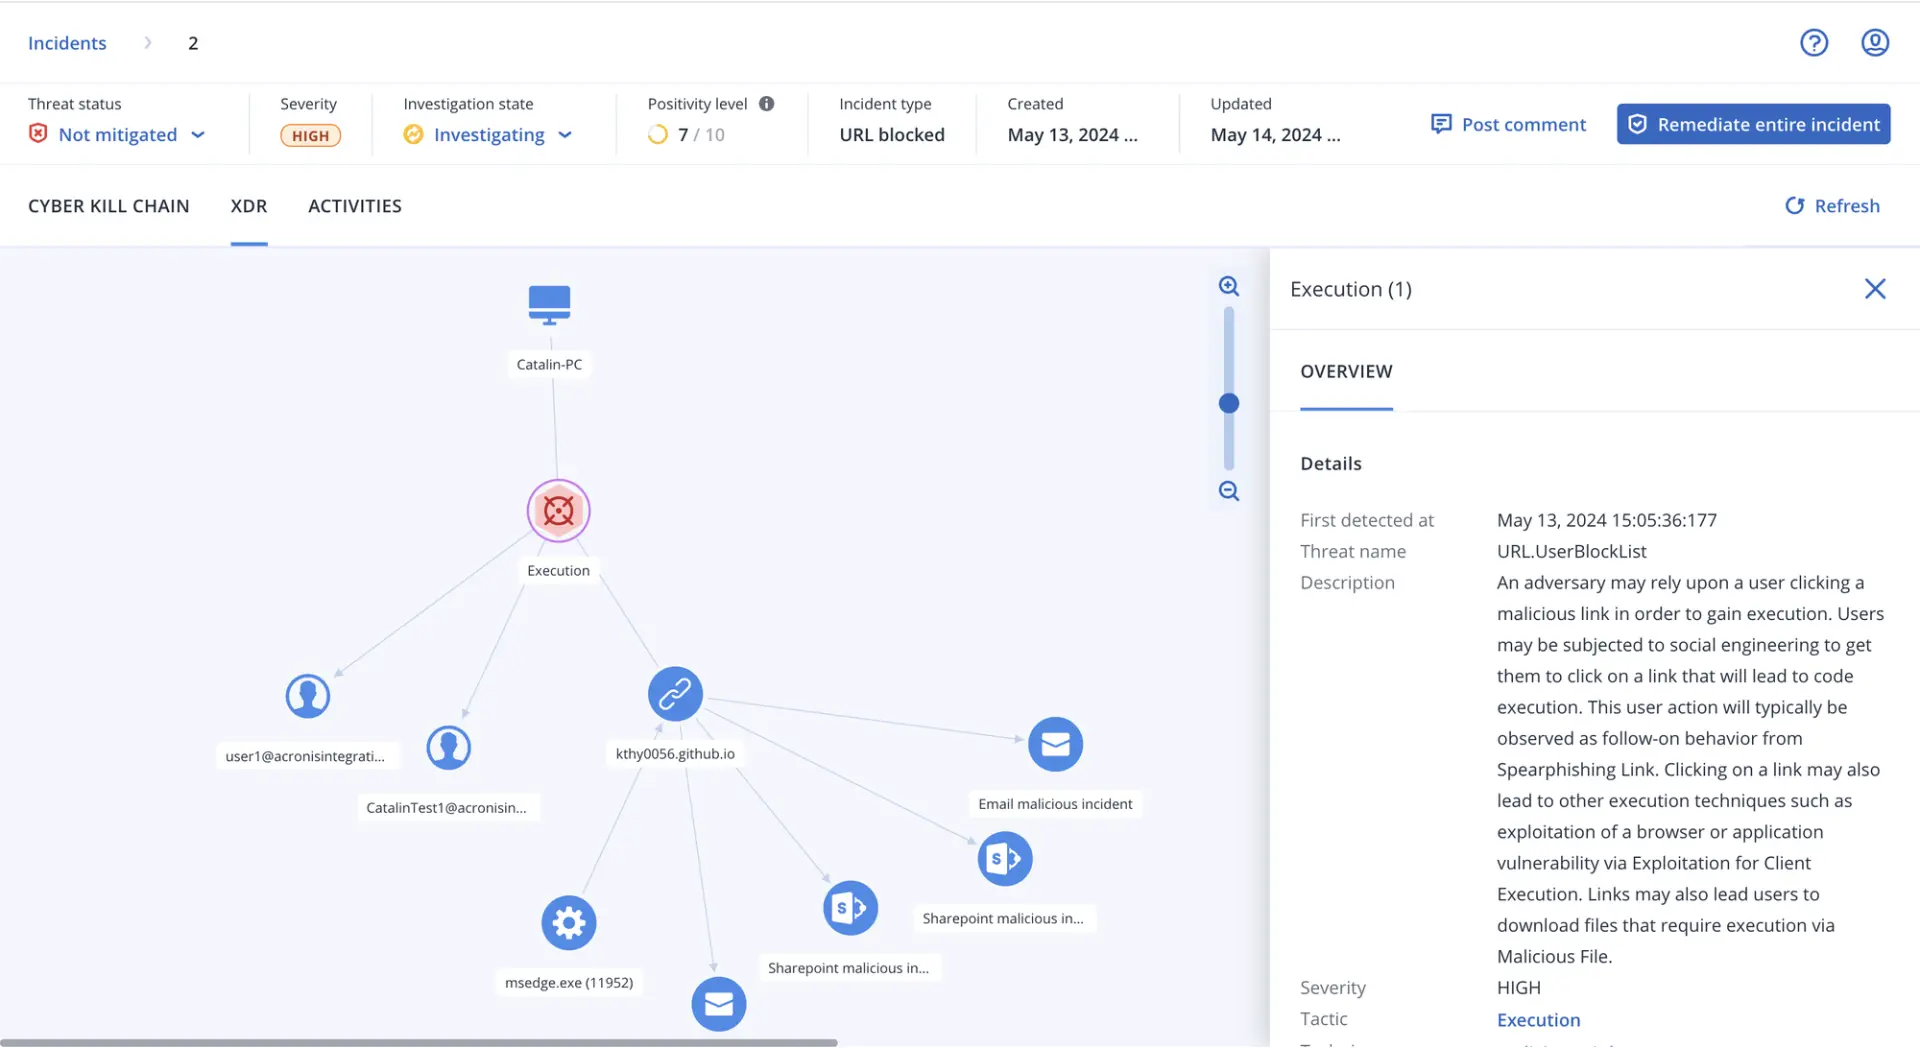
Un incidente XDR nella console di Acronis: il PC, gli account, il link malevolo, le email e i file di SharePoint nella stessa catena

MDR (managed detection and response): il monitoraggio affidato al SOC di Acronis

L'MDR (managed detection and response) è il servizio che affianca all'EDR o all'XDR un team di analisti incaricato di monitorare gli allarmi e rispondere agli incidenti. In Acronis Cyber Protect Cloud lo eroga il SOC di Acronis, la Threat Research Unit, H24 e tutto l'anno: classificazione degli eventi per gravità, indagine sugli incidenti con telemetria e threat intelligence, contenimento dell'attacco e indicazioni per la risoluzione.

Il servizio si attiva sugli agenti già dotati di EDR o XDR, senza software aggiuntivo, ed è disponibile in due livelli:

  • Standard: monitoraggio H24, isolamento automatico del dispositivo compromesso, intervento degli analisti sugli incidenti critici, verdetto su ogni incidente con raccomandazioni per la risoluzione, report mensile.
  • Advanced: in aggiunta, rimedio completo e, previa autorizzazione, ripristino dei sistemi allo stato precedente all'attacco a partire dai backup; threat hunting, analisi delle cause con report dell'incidente, indagini su richiesta.

La gestione degli incidenti avviene dal portale del servizio, integrato nella console: stato dei ticket, comunicazione con gli analisti, richieste di indagine.

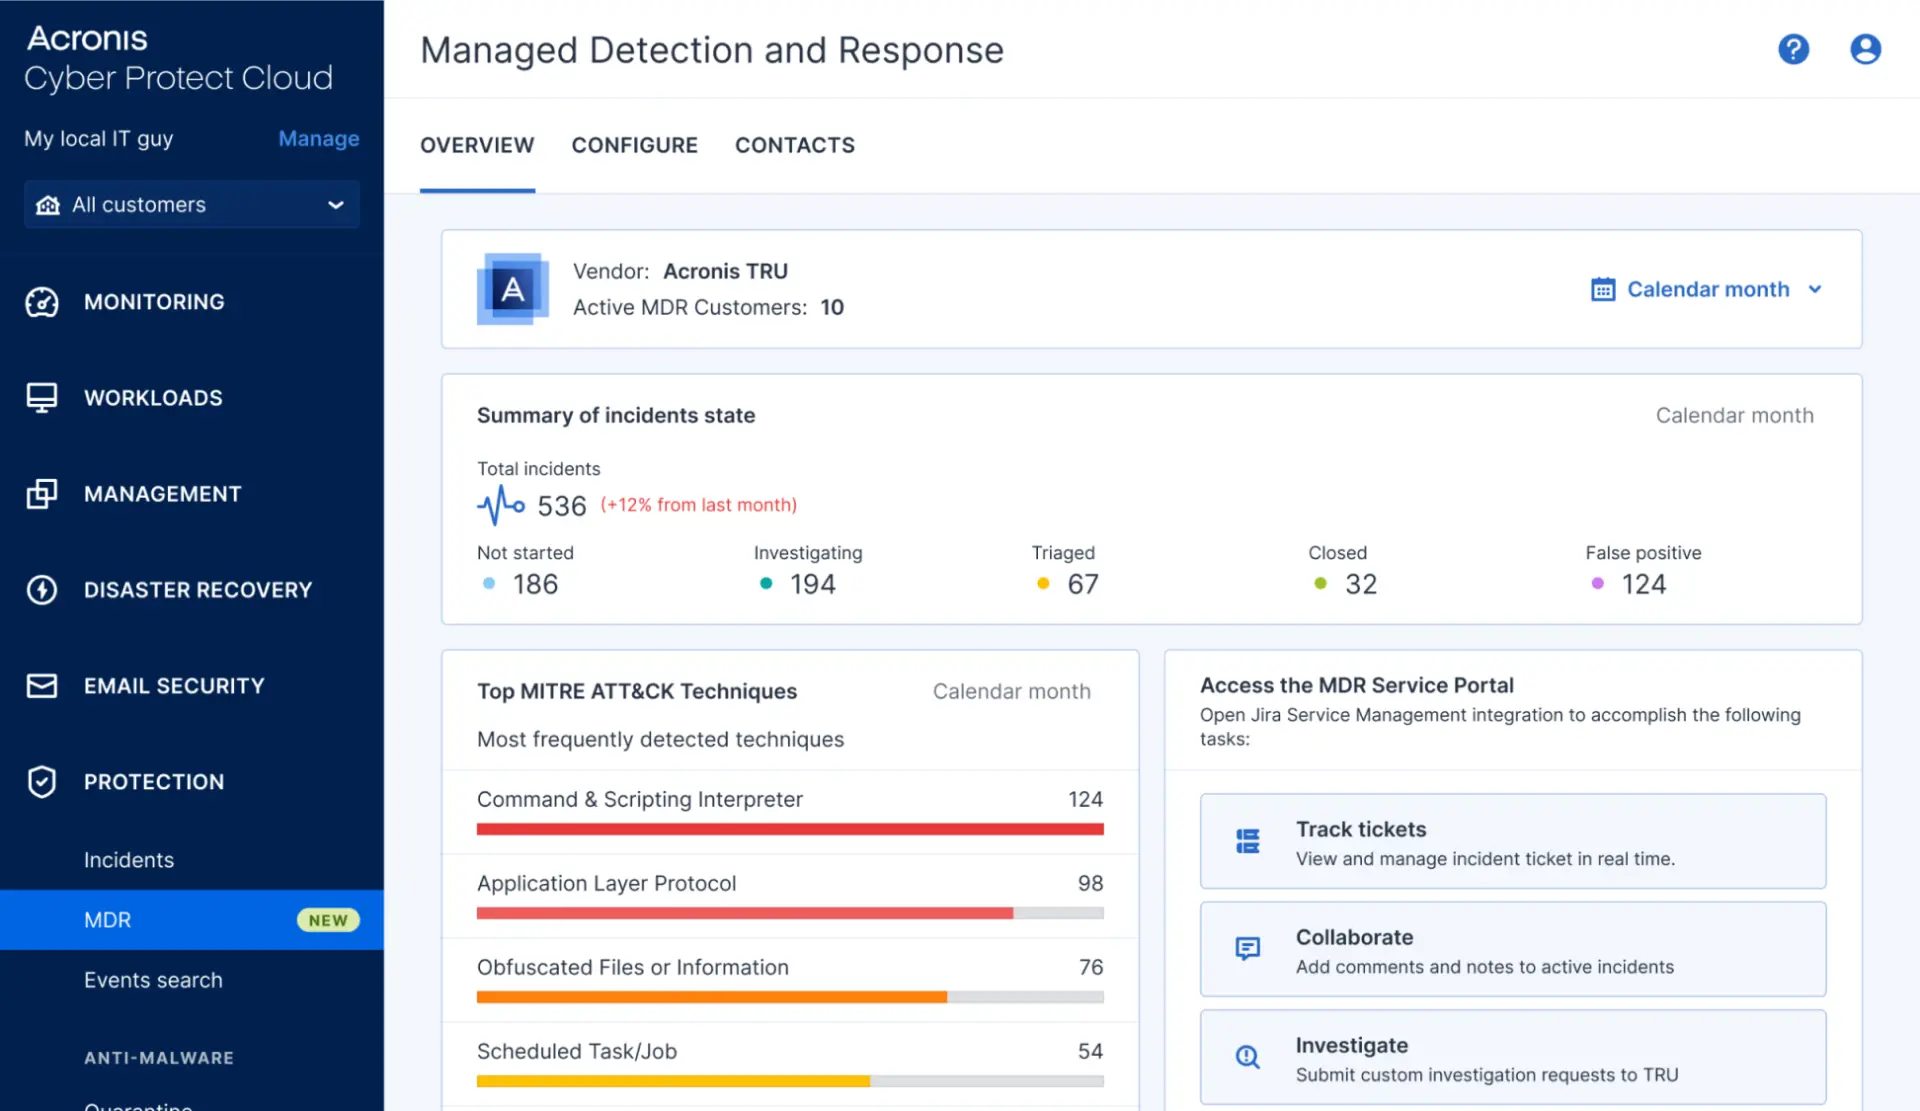
La panoramica MDR nella console di Acronis: il fornitore Acronis TRU, gli incidenti per stato e le tecniche MITRE ATT&CK più frequenti

Protezione degli endpoint e backup: un unico agente, un'unica console

La protezione degli endpoint è più efficace quando è integrata con il ripristino. In Acronis Cyber Protect Cloud antimalware, EDR, XDR e backup condividono agente e console: dopo un attacco il ripristino si avvia dallo stesso ambiente, senza coordinare fornitori diversi durante l'emergenza.

Le copie del backup cloud restano in Italia, nel data center Acronis di Roma, o nell'Unione europea, a tua scelta: sai sempre dove risiedono i tuoi dati e chi può accedervi, in conformità a GDPR e NIS2, nessun trasferimento extra-UE. Per il ripristino di sistemi completi è disponibile il disaster recovery, sulla stessa piattaforma.

Cosa è incluso nel servizio

Incluso:

  • Licenza per endpoint del livello scelto, EDR o XDR, per PC, portatili, server e macchine virtuali.
  • Console unica per protezione, EDR, XDR e backup, con lo stato di ogni dispositivo.
  • Configurazione iniziale delle policy di protezione, con il supporto diretto dei nostri sistemisti.
  • Assistenza in italiano H24.

Attivabili separatamente: il monitoraggio H24 degli allarmi, con il servizio MDR descritto sopra; la formazione del personale contro il phishing, con il Security Awareness Training; il backup di email e file di Microsoft 365; il controllo dell'uso dell'AI generativa in azienda, con GenAI Protection.

Il resto dell'offerta è nella sezione Cyber Security e nella pagina di Acronis Cyber Protect Cloud.

Hai già un antivirus? Verifichiamo se è sufficiente.

Analizziamo cosa rileva oggi la tua console e cosa resta scoperto, anche quando la protezione attuale risulta adeguata.

Endpoint protection per consulenti IT e system house

Con il programma reseller Acronis attivi il primo tenant senza commitment, con il supporto diretto del nostro team. Non contattiamo mai i tuoi clienti finali.

Domande frequenti sull'endpoint protection

Ho già l'antivirus: mi serve l'endpoint protection?

Sì, se l'antivirus in uso riconosce soltanto il malware noto. L'endpoint protection con EDR analizza anche il comportamento di processi e account e rileva gli attacchi basati su credenziali compromesse e programmi legittimi, che un antivirus non intercetta. Se la piattaforma in uso include già un EDR, lo segnaliamo in fase di valutazione.

Che differenza c'è tra EDR, XDR e MDR?

EDR, XDR e MDR sono tre livelli distinti. L'EDR rileva gli attacchi e risponde sugli endpoint; l'XDR estende correlazione e risposta a email, identità e applicazioni cloud; l'MDR è un servizio gestito, in cui un team di analisti monitora gli allarmi H24, indaga e contiene gli attacchi. EDR e XDR sono tecnologie; l'MDR è un servizio che si attiva su una delle due.

L'XDR è necessario con Microsoft 365?

Sì, l'XDR è particolarmente indicato per chi utilizza Microsoft 365: molti attacchi iniziano con un'email di phishing o con la compromissione di un account Entra ID, prima di raggiungere il dispositivo. L'XDR ricostruisce queste fasi in un unico incidente e consente di intervenire su ciascuna: rimozione dell'email da tutte le caselle, chiusura delle sessioni, sospensione dell'account.

Chi gestisce gli allarmi dell'EDR?

Gli allarmi dell'EDR sono gestiti da chi amministra la console: il team IT interno, il fornitore di riferimento oppure, con il servizio MDR, gli analisti del SOC di Acronis. In assenza di presidio, l'EDR interviene in autonomia solo nei casi automatizzabili, come il rollback del ransomware; negli altri casi fornisce analisi e azioni di rimedio generate dall'AI, che richiedono comunque un operatore.

L'endpoint protection serve per la NIS2?

Sì, l'endpoint protection contribuisce a soddisfare alcune misure previste dalla NIS2. L'articolo 24 del d.lgs. 138/2024, che la recepisce, richiede ai soggetti nel perimetro misure di gestione degli incidenti e di continuità operativa, incluso il backup; l'esportazione degli incidenti EDR e XDR in formato STIX 2.1 ne facilita la documentazione. Da sola non garantisce la conformità: sono necessari anche analisi dei rischi, procedure, formazione del personale e governance.

Quanto costa l'endpoint protection?

L'endpoint protection prevede un canone per endpoint, variabile in base al livello scelto, EDR o XDR, e ai servizi attivati, come MDR, backup e disaster recovery. Il preventivo si basa sul numero di dispositivi e sul modello di gestione degli allarmi; in alcuni casi un livello inferiore risulta sufficiente.

Posso provare l'endpoint protection prima di decidere?

Sì, l'endpoint protection su Acronis Cyber Protect Cloud è disponibile in prova per 30 giorni, con le funzionalità attive e il supporto diretto dei nostri sistemisti nella configurazione. La prova consente di verificare cosa rileva l'EDR sui dispositivi reali prima di scegliere livello e numero di licenze.

Qual è il livello di endpoint protection adatto alla tua azienda?

Indicaci numero di dispositivi, modello di gestione e strumenti di protezione in uso: ti proponiamo il livello adeguato, anche quando la protezione attuale risulta sufficiente.

Parla con un esperto

Senza impegno · Ti risponde un sistemista, non un commerciale

Chiama Parla con un esperto