Analisi automatica
Gli eventi si correlano da soli e l'attacco si legge come una sequenza, anche su molti endpoint insieme.
Acronis Cyber Protect Cloud è la piattaforma di Acronis che riunisce in un solo agente e una sola console backup, disaster recovery (DRaaS), EDR, XDR e MDR, insieme ad anti-malware, patch e sicurezza di Microsoft 365, per server, PC, macchine virtuali e applicazioni cloud. Rackone, Acronis Platinum Service Provider, la attiva e la gestisce per aziende ed enti pubblici, in italiano.
Acronis Platinum Service Provider · Acronis Authorized Cloud Aggregator · Supporto H24 in italiano
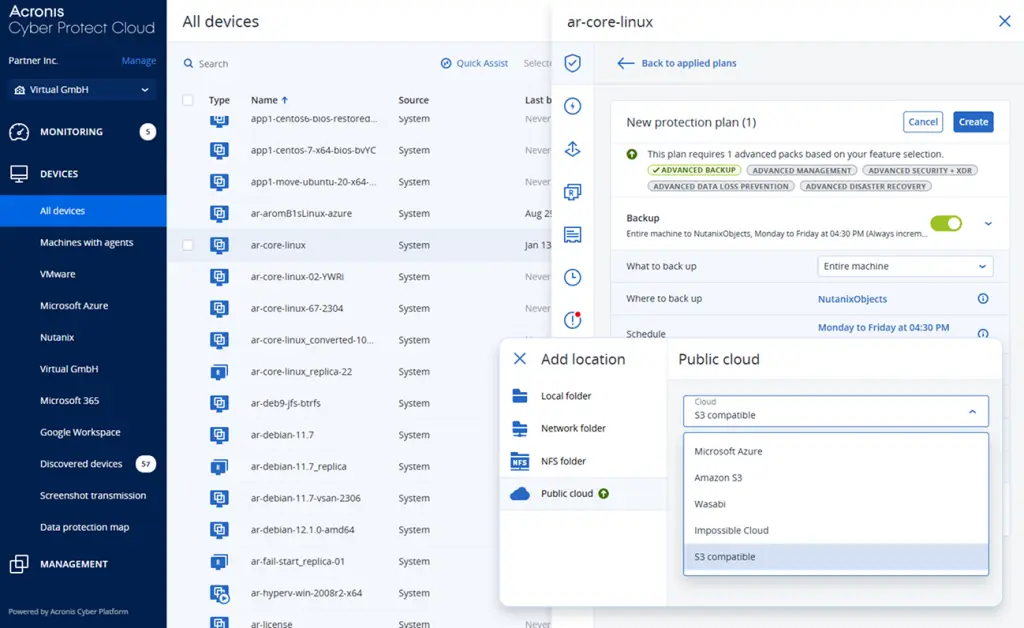
Copie di file, dischi e intere macchine, in locale o in cloud come servizio (BaaS), per oltre 30 tipi di workload fisici, virtuali e SaaS.
Replica dei server nel cloud e ripartenza da lì come servizio (DRaaS), senza un secondo data center da comprare.
Acronis Active Protection riconosce la cifratura sospetta, la ferma e riporta i file colpiti com'erano.
Rilevamento e risposta sugli endpoint, con l'attacco ricostruito e il rimedio dalla stessa console.
Gli analisti del SOC di Acronis sorvegliano gli allarmi giorno e notte, indagano e rispondono agli incidenti.
Scansione dei sistemi per trovare le falle note prima che le trovi un attaccante.
Aggiornamenti di Windows e dei software di terze parti, pianificati o approvati uno per uno.
Blocco dei siti malevoli e delle categorie non ammesse, con elenchi di siti consentiti e bloccati.
Accesso remoto ai PC protetti per l'assistenza, dalla stessa console.
Analisi della configurazione del tenant e protezione di posta, Teams, OneDrive e SharePoint.
Un assistente di AI generativa per leggere gli incidenti, e il controllo dell'AI che si usa in azienda.
Backup, antivirus e gestione delle patch si possono comprare da tre fornitori diversi. Funziona finché non serve che i tre strumenti si parlino, cioè il giorno di un attacco.
Non è la scelta giusta per tutti: se hai già un EDR che funziona e ti manca solo la copia dei dati, puoi partire dal solo backup, con i piani di backup Acronis a listino, e aggiungere il resto quando serve.
Provi tutte le funzionalità con il supporto diretto dei nostri sistemisti: la configurazione la facciamo insieme.
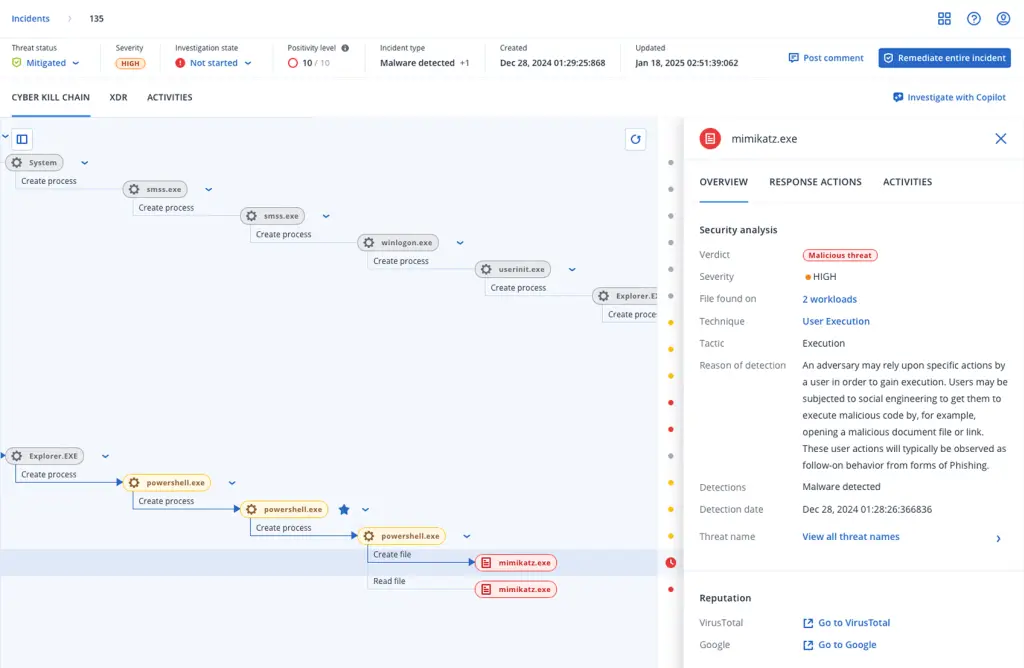
L'EDR (endpoint detection and response) registra quello che succede su server e PC, riconosce un attacco in corso e permette di fermarlo e di ricostruirne il percorso. In Acronis Cyber Protect Cloud l'EDR sta nella stessa console del backup: correlazione automatica degli eventi, riepilogo e interpretazione dell'attacco generati dall'intelligenza artificiale, rimedio e ripristino dallo stesso pannello. Con Acronis Copilot, l'assistente di AI generativa della console, l'indagine si conduce anche facendo domande in linguaggio naturale.
Chi sorveglia gli allarmi giorno e notte è il servizio MDR, descritto più sotto.
Rilevamento e risposta
Gli eventi si correlano da soli e l'attacco si legge come una sequenza, anche su molti endpoint insieme.
Il quadro dell’attacco si legge sul framework che tutti usano, invece che su una tassonomia proprietaria.
Gli incidenti arrivano già ordinati per gravità: ci si concentra sugli indicatori di compromissione (IoC), non sui log.
Strumenti di risposta completi lungo tutte e cinque le fasi: identifica, proteggi, rileva, rispondi, recupera.
Capacità di backup e ripristino dentro la stessa piattaforma, per la resilienza vera quando la sicurezza da sola non basta.
Isolamento dell'endpoint, blocco del processo e ripristino si lanciano dall'incidente stesso, senza passare da tre console.
L'MDR (managed detection and response) aggiunge all'EDR le persone che leggono gli allarmi. Gli analisti del SOC di Acronis, la Threat Research Unit, sorvegliano gli endpoint giorno e notte, tutto l'anno: ordinano gli eventi per gravità, indagano gli incidenti con la telemetria e l'intelligence sulle minacce, contengono l'attacco e ti indicano come chiuderlo.
Il servizio si attiva sugli agenti che hanno già l'EDR o l'XDR, senza software in più, e si sceglie in due livelli. Nello Standard il team rileva, contiene e dà la priorità agli incidenti; nell'Advanced esegue anche il rimedio e, se lo autorizzi, riporta le macchine allo stato precedente all'attacco partendo dai backup, perché backup e sicurezza stanno nella stessa piattaforma. → Endpoint protection: antivirus, EDR e MDR a confronto
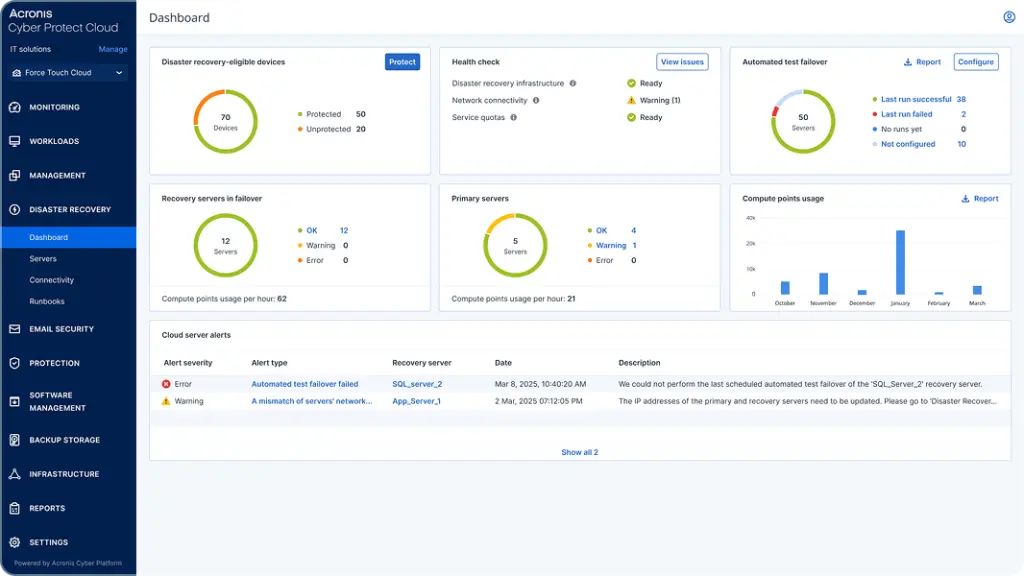
Il disaster recovery di Acronis replica server e macchine virtuali nel cloud: se la sede si ferma per un guasto, un incendio o un ransomware, i sistemi ripartono da lì e gli utenti li raggiungono in VPN. Non serve un secondo data center: sito di ripartenza, replica e orchestrazione arrivano come servizio, cioè in modalità DRaaS (disaster recovery as a service).
Quanti dati puoi perdere (RPO) e in quanto tempo devi ripartire (RTO) si decidono nel progetto e si verificano con test di failover su una rete isolata, senza toccare la produzione. → Il servizio DRaaS gestito da Rackone
Il DRaaS è una delle funzioni di Acronis Cyber Protect Cloud, che l'Agenzia per la Cybersicurezza Nazionale (ACN) ha qualificato come servizio cloud per la pubblica amministrazione, al livello QC2: lo dice la scheda SA-3698 del catalogo ACN.
Acronis protegge oltre 30 tipi di workload fisici, virtuali, cloud e SaaS con lo stesso agente: server Windows e Linux, PC e Mac, macchine virtuali, database e applicazioni, Microsoft 365 e Google Workspace. Il backup può copiare l'intera immagine del disco o i singoli file, in locale su un NAS o in cloud. La copia in cloud è un backup as a service (BaaS): spazio, software e controlli li gestisce il provider, e tu non compri hardware.
Per i dati che cambiano spesso c'è la protezione continua dei dati (CDP): salva ogni modifica fra un backup e l'altro, così nessuno perde il lavoro della mattina. → I piani di backup Acronis in cloud
Anche il BaaS rientra nella qualificazione ACN di Acronis Cyber Protect Cloud, livello QC2: un ente pubblico può adottarlo come servizio cloud qualificato.
Acronis Active Protection osserva il comportamento dei processi e riconosce la cifratura non autorizzata tipica del ransomware: la ferma e riporta i file colpiti com'erano. Accanto lavorano l'anti-malware, con analisi statica e comportamentale basata sul machine learning, e la protezione dal cryptojacking, cioè l'uso nascosto dei tuoi PC per minare criptovalute.
Il filtro sulla navigazione blocca i siti malevoli e le categorie che scegli, in HTTP e in HTTPS, con elenchi di siti consentiti e bloccati gestiti dal cloud.
Il vulnerability assessment analizza sistemi e applicazioni alla ricerca delle falle note, le ordina per gravità e ti dice dove intervenire prima che le scopra un attaccante.
Il patch management distribuisce gli aggiornamenti di Microsoft e dei software di terze parti su Windows, pianificati o approvati uno per uno, dalla stessa console del backup. Prima di installare una patch l'agente può fare un backup dell'intera macchina, così un aggiornamento difettoso si annulla ripristinando la copia, e un punteggio di stabilità calcolato dall'AI aiuta a decidere quali patch approvare.
Dalla console si apre una sessione remota sul PC protetto, per l'assistenza senza strumenti in più.
Microsoft 365 e Google Workspace tengono disponibili i servizi, ma la protezione dei dati resta a te: un file cancellato o una casella compromessa si recuperano solo entro i limiti del cestino. Acronis copia posta, file, siti e chat fuori dal tenant, fino a sei volte al giorno per Microsoft 365, con ricerca e ripristino del singolo elemento. → Il backup di Microsoft 365 e Google Workspace
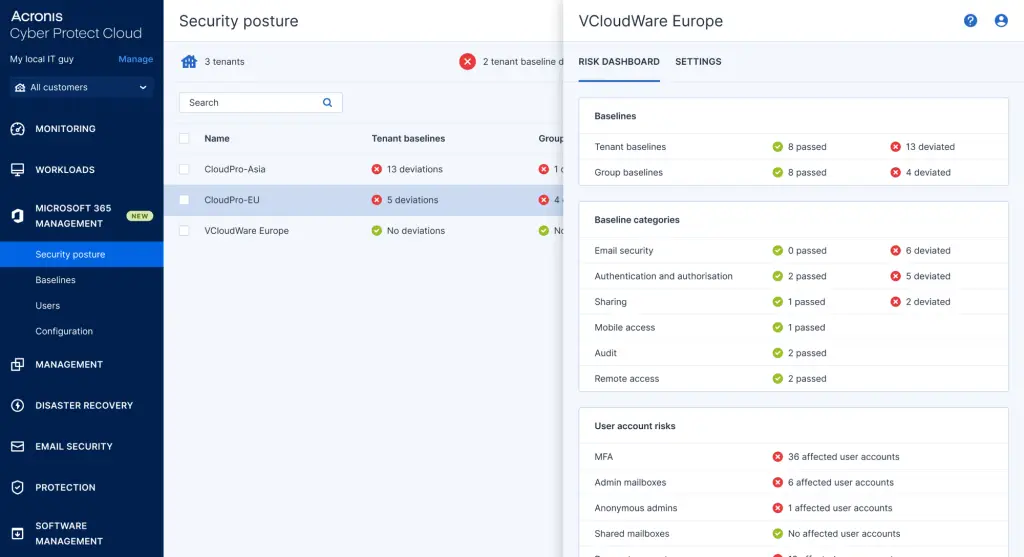
Il backup riporta indietro i dati; la configurazione del tenant decide quanto è facile rubarli. Con SaaS Security Posture Management, la console di Acronis confronta ogni tenant con delle baseline di buone pratiche, per il tenant e per i dispositivi gestiti con Intune, e mostra dove la configurazione se ne discosta: utenti senza autenticazione a più fattori, caselle degli amministratori esposte, condivisioni troppo aperte.
L'audit si lancia quando serve, e dopo il controllo resta acceso: ogni nuova deviazione dalla baseline genera un avviso, e un report PDF riassume lo stato della sicurezza e il suo andamento.
Le deviazioni si correggono dalla console, a mano o in automatico. Dalla stessa schermata si gestiscono ingressi e uscite: quando un collaboratore lascia l'azienda si revocano le sessioni, si cambia la password, si tolgono le licenze e la sua casella diventa condivisa, con il blocco per controversia legale se serve.
Email Security analizza con l'AI la posta in entrata e in uscita: riconosce phishing, spoofing e furti d'identità, anche con i controlli SPF, DKIM e DMARC, apre file e link fino all'ultimo livello per trovare il contenuto nascosto e blocca malware, zero-day e attacchi mirati prima che raggiungano gli utenti. Su Microsoft 365 si collega via API, senza un gateway di posta da configurare.
Collaboration Security analizza con l'AI i file e i link condivisi nelle app di Microsoft 365 e blocca malware e link malevoli prima che passino da un utente all'altro. Se Microsoft 365 lo acquisti da noi, licenze e protezione hanno lo stesso interlocutore. → Le licenze Microsoft 365 di Rackone
L'AI generativa entra nella piattaforma da due lati. Il primo è dalla parte di chi la gestisce: Acronis Copilot è l'assistente AI della console, che riassume gli incidenti, spiega come si è sviluppato un attacco e risponde a domande in linguaggio naturale; nella gestione degli endpoint prepara i comandi per installare il software, e l'AI aiuta a scrivere gli script di automazione.
Il secondo è la protezione dell'AI che usano i tuoi collaboratori. GenAI Protection mostra quali strumenti di AI generativa si aprono dal browser e da quali PC, blocca i prompt che contengono dati sensibili, come dati personali, sanitari o finanziari, e ferma le tecniche di prompt injection. → GenAI Protection: l'AI in azienda sotto controllo
Acronis fornisce la piattaforma, Rackone la fa funzionare nella tua azienda. Come Acronis Platinum Service Provider e Acronis Authorized Cloud Aggregator attiviamo il tenant, scriviamo con te i piani di protezione, controlliamo che i backup vadano a buon fine e interveniamo quando un allarme lo chiede. Quando serve, attiviamo sullo stesso tenant i moduli nuovi, dall'MDR alla sicurezza di Microsoft 365, senza cambiare agente. Ti risponde un sistemista, in italiano, H24.
Acronis Cyber Protect Cloud è uno dei servizi della nostra sicurezza informatica aziendale, insieme a disaster recovery, endpoint protection e backup di Microsoft 365. Per le persone che usano i PC protetti ci sono i corsi di cyber security, con le simulazioni di phishing e i report di avanzamento.
Tenant senza commitment, listino riservato e un secondo livello tecnico in italiano. Non contattiamo mai i tuoi clienti finali.
Approfondimenti
Che cosa significa, come si struttura un piano e cosa vogliono dire RPO e RTO.
Perché per un’azienda fa la differenza, quali rischi copre e come si riconosce un backup fatto bene.
Il DRaaS gestito dal nostro team: failover in cloud, test periodici, RPO e RTO decisi nel progetto.
Acronis Cyber Protect è l'edizione che un'azienda acquista e gestisce da sé, con licenze per workload; Acronis Cyber Protect Cloud è la piattaforma per i service provider, che la erogano come servizio con un canone. Le tecnologie di protezione di base sono le stesse: con la versione Cloud la gestione la fa un provider come Rackone, e tu non devi mantenere una console.
Sì, Acronis Cyber Protect Cloud include un anti-malware completo, con Active Protection contro il ransomware, che può prendere il posto dell'antivirus attuale. Nel progetto decidiamo se sostituirlo subito o affiancarlo per un periodo, così i due motori non entrano in conflitto sugli stessi file.
Sì, Acronis Cyber Protect Cloud si prova per 30 giorni con tutte le funzionalità, e la configurazione la facciamo insieme ai nostri sistemisti. Alla fine della prova decidi se attivare un piano e quali moduli tenere.
I backup di Acronis Cyber Protect Cloud si conservano dove li configuri: in locale, su un disco o un NAS della tua sede, e in cloud. La copia in cloud sta in Italia, nel data center Acronis di Roma, o nell'Unione europea, a tua scelta, sempre sotto il GDPR e senza trasferimenti extra-UE.
Il costo di Acronis Cyber Protect Cloud dipende dai moduli attivati e da quanti dispositivi proteggi. Il backup in cloud ha piani a listino da 50 GB a 5 TB con canone mensile e client illimitati; sicurezza, disaster recovery e gestione degli endpoint si quotano dopo l'analisi, e i moduli per Microsoft 365 si contano per utente o per postazione. I prezzi dei piani sono nella pagina del cloud backup.
Sì, oltre al backup Acronis Cyber Protect Cloud analizza la sicurezza dei tenant Microsoft 365: li confronta con baseline di buone pratiche, segnala ogni deviazione e la corregge a mano o in automatico. Con Email Security protegge la posta, con Collaboration Security i file e i link condivisi in Teams, OneDrive e SharePoint.
Con il servizio MDR, gli allarmi di Acronis Cyber Protect Cloud li controllano gli analisti del SOC di Acronis, giorno e notte e tutto l'anno: ordinano gli eventi per gravità, indagano gli incidenti e contengono l'attacco. L'MDR si attiva sugli agenti che hanno già l'EDR o l'XDR e si sceglie in due livelli, Standard e Advanced; nell'Advanced il team esegue anche il rimedio e il ripristino dai backup.
Sì, dalla release 25.07 del 2025 Acronis Cyber Protect Cloud fa il backup agentless delle macchine virtuali e dei container di Proxmox VE, e dalla 25.11 anche il disaster recovery. Per un'infrastruttura Proxmox valutiamo con te anche Proxmox Backup Server, lo strumento nativo, e scegliamo quello che regge meglio i tuoi tempi di ripristino.
Trenta giorni di prova con il nostro supporto diretto: la configurazione la facciamo insieme.
0421 1885889 · sales@rackone.it