
Failover in cloud
I workload critici ripartono sui server di ripristino nel data center Acronis di Roma, in produzione o in una rete di test: gli utenti continuano a lavorare mentre il sito principale viene ripristinato.
Cyber Security · Disaster Recovery
Il disaster recovery as a service (DRaaS) è il servizio che replica i server fisici e virtuali di un'azienda in un sito cloud e li fa ripartire lì quando il sito principale si ferma: ransomware, guasto hardware, incendio o errore umano. Rackone, Acronis Platinum Service Provider, lo eroga su Acronis Cyber Protect Cloud, con il sito di ripristino nel data center Acronis di Roma, e lo gestisce, dai runbook ai test automatici, senza hardware da acquistare.
da €45 + IVA/mese · 2 TB inclusi
RPO e RTO
li decidi tu, server per server
3 clic
per configurare il piano DR
0 €
investimenti iniziali in hardware
Molto più di un backup
Mentre i sistemi primari sono fermi, le repliche si avviano nel cloud e il lavoro continua: failover di produzione e di test, orchestrazione con runbook e ripristino point-in-time da qualsiasi punto precedente, non solo dall'ultimo.
I workload critici ripartono sui server di ripristino nel data center Acronis di Roma, in produzione o in una rete di test: gli utenti continuano a lavorare mentre il sito principale viene ripristinato.
I sistemi ripartono nell'ordine giusto, rispettando le dipendenze fra applicazioni: segui l'esecuzione in tempo reale, e la cronologia di ogni runbook resta nella console.
Ogni mese il server di ripristino si accende da solo in una rete isolata, dall'ultimo punto di ripristino: la console verifica che il sistema operativo parta e ti manda l'esito con lo screenshot.
Il failover riparte da un punto di ripristino privo di malware, funzione che Acronis rende disponibile con il pacchetto Security: dopo un attacco ransomware il sistema non si reinfetta.
Connessione sicura fra sede e sito cloud con VPN site-to-site, IPsec multisito o accesso point-to-site per chi lavora da remoto, anche in modalità solo cloud senza appliance in sede, con DNS personalizzabile.
Macchine virtuali su VMware vSphere, Hyper-V, Proxmox VE, Nutanix, Scale Computing e Citrix XenServer, e server fisici, con Exchange, SQL Server, SharePoint e Active Directory.
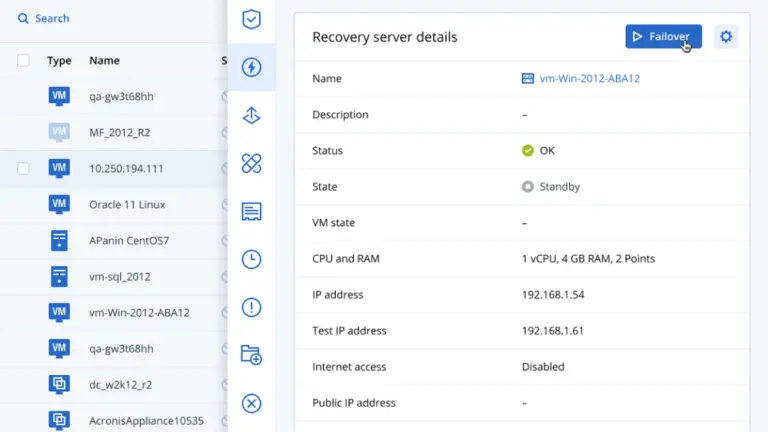
Failover dalla console: il server di ripristino resta in standby e parte in produzione o in test.
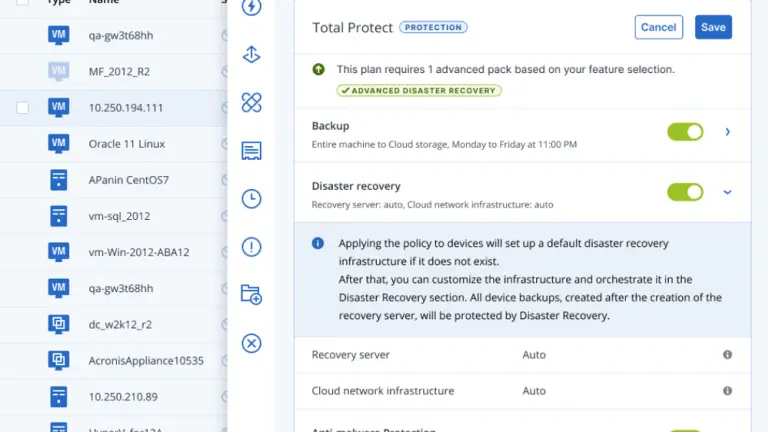
Configurazione con tre clic, da modelli pronti: nessun hardware aggiuntivo.
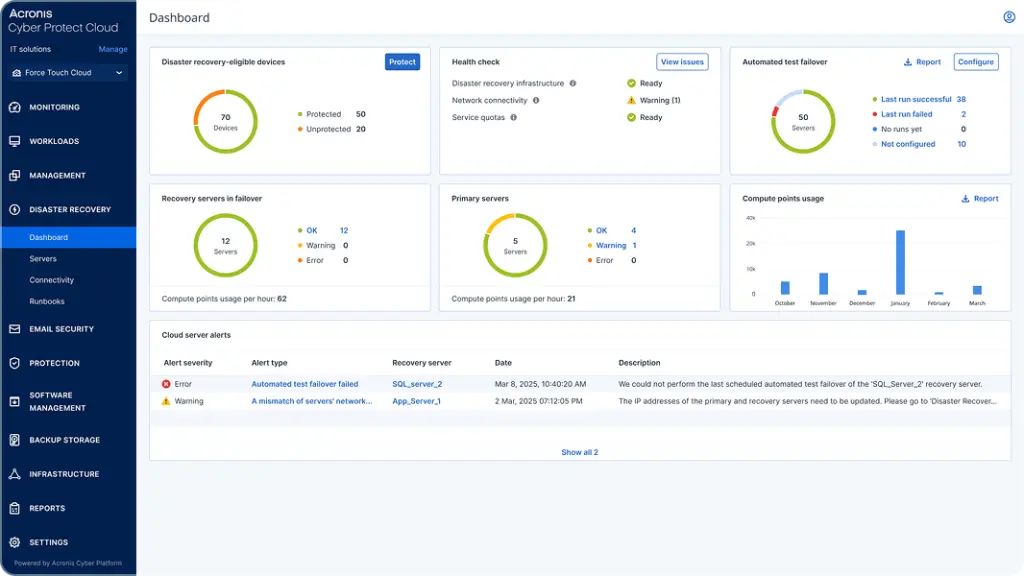
Soglia RPO su ogni server di ripristino: la console avvisa quando l'ultima copia utile è più vecchia del limite che hai scelto.
Non è questione di se, ma di quando
Stima basata sul fatturato diviso per le ore lavorative: un ordine di grandezza, non una fattura. Il numero reale dipende da quali processi si fermano.
Il disaster recovery parte dal backup: senza copie aggiornate non c'è niente da far ripartire.
Scegli RPO e RTO dei tuoi workload critici: ti aiutiamo a fissarli e ti proponiamo il piano di disaster recovery giusto, con test automatici e soglia RPO sotto controllo.
Il backup conserva copie dei dati da cui ripristinare file e sistemi; il disaster recovery fa ripartire interi server in un sito cloud mentre il sito principale viene ripristinato. Sono complementari, non alternativi: il disaster recovery parte proprio dai backup, e senza copie aggiornate non c'è niente da far ripartire.
Il DRaaS (Disaster Recovery as a Service) è il disaster recovery erogato come servizio: sito di ripartenza, replica e orchestrazione sono del fornitore, e l'azienda paga un canone invece di costruire e mantenere un secondo data center. Una soluzione DRaaS completa comprende anche i test di failover e il controllo dell'RPO. Rackone la eroga su Acronis Cyber Protect Cloud, con il sito di ripristino nel data center Acronis di Roma.
Il tempo di ripartenza con il disaster recovery è l'RTO (Recovery Time Objective), che si scrive nel piano per ogni workload insieme all'RPO (Recovery Point Objective), cioè quanti dati si accetta di perdere. Li decidi tu, e nell'assessment ti aiutiamo a sceglierli; poi i test di failover e la soglia RPO dicono se il piano li rispetta davvero, perché un tempo promesso e mai provato non vale niente.
La soglia RPO è il tempo massimo che accetti fra l'ultimo punto di ripristino utile per il failover e il momento presente: la imposti tu su ogni server di ripristino, dai minuti ai giorni. La console confronta di continuo l'RPO reale con la soglia e segnala lo scostamento su quattro livelli, da soglia rispettata a soglia superata di oltre quattro volte. Così scopri che un server ripartirebbe con dati troppo vecchi quando c'è ancora tempo per rimediare, non durante il disastro.
No, il disaster recovery in cloud non richiede hardware nuovo né un secondo data center: i server ripartono nel data center Acronis di Roma. Il piano parte dai backup Acronis dei sistemi da proteggere: basta installare l'agent e configurarlo da modelli pronti, e Acronis indica tre clic per attivarlo.
Il disaster recovery evita la reinfezione facendo ripartire i sistemi da un punto di ripristino privo di malware, funzione che Acronis rende disponibile con il pacchetto Security. È la differenza fra tornare operativi e reinfettarsi il giorno dopo un attacco ransomware.
Il disaster recovery su Acronis copre server fisici e macchine virtuali Windows e Linux su VMware vSphere, Hyper-V, Proxmox VE, Nutanix, Scale Computing e Citrix XenServer, con applicazioni come Exchange, SQL Server, SharePoint e Active Directory. I runbook fanno ripartire i sistemi nell'ordine giusto, rispettando le dipendenze fra applicazioni.
Sì, il test di failover del disaster recovery avviene su una rete isolata: i server ripartono in copia nel cloud e la produzione non se ne accorge. Con il test automatico succede da solo ogni mese: il sistema crea il server dall'ultimo punto di ripristino, verifica che il sistema operativo si avvii e ti manda l'esito con lo screenshot. Se un test salta, arriva un avviso.
Sì, il disaster recovery dà le prove tecniche che NIS2 e DORA chiedono, ma da solo non rende conforme un'azienda. Il decreto NIS2 (D.Lgs. 138/2024, articolo 24) chiede misure di continuità operativa, compreso il ripristino in caso di disastro, e procedure per valutarne l'efficacia. La DORA chiede alle entità finanziarie di testare i piani di ripristino almeno una volta l'anno e le procedure di backup e ripristino periodicamente. Il report dei test automatici, con gli screenshot, e la cronologia dei runbook sono le evidenze da conservare.
Si torna con il failback: quando il sito principale è di nuovo disponibile, i dati passano su macchine fisiche o virtuali in sede mentre il server nel cloud continua a lavorare. Resta un fermo per il passaggio finale, che la console stima e mostra in anticipo, così puoi avvisare gli utenti. Il failback si pianifica insieme, come parte del piano di disaster recovery.
Sì, il disaster recovery su Acronis protegge anche le macchine virtuali Proxmox VE, che Acronis elenca fra le piattaforme supportate. In un ambiente solo Proxmox valutiamo con te anche la replica nativa e Proxmox Backup Server: a volte bastano quelli, e in quel caso te lo diciamo.
No, il disaster recovery fa ripartire server e dati dopo un evento, ma è la parte tecnica di un piano più ampio: processi, persone, sedi e fornitori hanno bisogno di regole proprie, e sono quelle regole a decidere quali sistemi devono ripartire per primi e con quali tempi.
No, per una singola VPS Rackone basta l'opzione Backup e Disaster Recovery su sito secondario, che tiene una copia della VPS in un secondo data center, pronta a ripartire, e si aggiunge al canone del server. Il DRaaS su Acronis serve quando i sistemi da proteggere sono in sede, su più piattaforme o in più siti.
Il disaster recovery di Rackone parte da 45 euro al mese, IVA esclusa, con 2 TB di storage inclusi. Il canone cresce con i server da proteggere, le risorse che servono per farli ripartire nel cloud e la frequenza dei test, con tariffe agevolate in base al numero di utenti da attivare: il preventivo esatto arriva dopo l'assessment. Il modello è a consumo e non richiede investimenti iniziali in hardware.
DRaaS white-label per i tuoi clienti, con runbook gestiti dal nostro team. Non contattiamo mai i tuoi clienti finali.
Sovranità del dato
I server ripartono nel data center Acronis di Roma e le copie restano in Italia o nell'Unione europea, a tua scelta: i dati non vengono spostati senza la tua autorizzazione, e sai sempre dove risiedono e chi può accedervi, in conformità a GDPR e NIS2.
La sovranità del dato
Lasciaci i tuoi recapiti: ti ricontatta un sistemista, non un commerciale.