Contenuti brevi, aggiornati ogni mese
Video brevi, nuovi video ogni mese sulle minacce recenti, oltre 200 video, contenuti in più di 8 lingue, corsi per argomento e per settore.
La formazione online per tutta l’azienda, con simulazioni di phishing realistiche e report di avanzamento che documentano le attività svolte. Dal 2024, per le organizzazioni che rientrano nel perimetro NIS2, la formazione del personale non è più una buona pratica: è un obbligo.
Il Security Awareness Training (SAT) è il corso di cyber security awareness per tutto il personale: video brevi, esercitazioni e campagne di phishing simulato che insegnano a riconoscere phishing, truffe e social engineering, con risultati misurati nel tempo. Rackone, Acronis Platinum Service Provider, lo eroga su Acronis Cyber Protect Cloud, con report che documentano la formazione svolta.
Secondo il Data Breach Investigations Report 2026 di Verizon, il fattore umano compare nel 62% delle violazioni analizzate: un clic su un link, una password consegnata a una falsa pagina di accesso, un pagamento autorizzato su richiesta di un finto fornitore. I filtri sulla posta e la protezione dei dispositivi fermano molto, ma non decidono al posto delle persone: la formazione lavora su quell'anello.
Il decreto legislativo 138/2024, che recepisce la direttiva NIS2 nell’ordinamento italiano, è in vigore dal 16 ottobre 2024. Per chi rientra nel perimetro, l'articolo 23 chiede agli organi di amministrazione e direttivi di seguire una formazione in sicurezza informatica e di promuovere una formazione periodica per i dipendenti; l'articolo 24 la mette fra le misure di gestione dei rischi. Non è sufficiente erogare la formazione: occorre anche documentarla.
Per questo il nostro Security Awareness Training dà a report e tracciamento la stessa importanza dei contenuti: in caso di controllo, ciò che conta è poter dimostrare chi ha svolto quale attività e quando.
La NIS2 non è l'unica a chiederla. Alcune polizze assicurative contro i rischi informatici mettono la formazione del personale fra le condizioni, e sempre più clienti la chiedono ai propri fornitori: gli stessi report documentano la formazione svolta anche per l'assicuratore e per chi ti sceglie come fornitore.
Video brevi, nuovi video ogni mese sulle minacce recenti, oltre 200 video, contenuti in più di 8 lingue, corsi per argomento e per settore.
Esercitazioni di phishing e simulazioni realistiche di attacchi informatici.
Formazione completamente online, nessun investimento hardware, percorsi personalizzabili, adatta a organizzazioni di qualsiasi dimensione.
Console di gestione, monitoraggio dei progressi in tempo reale, dashboard per ogni dipendente, reportistica dettagliata, certificazioni scaricabili per ogni modulo completato.
I corsi coprono i comportamenti che contano nel lavoro di ogni giorno. Gli argomenti del catalogo, secondo la scheda tecnica di Acronis:
Nella configurazione iniziale, con il nostro supporto, si scelgono i corsi da assegnare per primi.
L'aula resta utile per spiegare le procedure interne e per il management; per il resto, la formazione continua chiede meno tempo alle persone e lascia una prova per ognuna.
Il nostro sistema invia email simulate che replicano le tecniche di phishing più recenti, comprese quelle costruite con l'AI generativa. Ogni simulazione di phishing è:
Il nostro test phishing non si limita alla valutazione: è un programma completo di sensibilizzazione che individua i comportamenti a rischio e li trasforma in competenze utili alla sicurezza della tua organizzazione. Chi non riconosce una simulazione riceve subito una formazione mirata su quel tipo di attacco: è in quel momento che la consapevolezza si consolida.
Perché fare phishing ai propri utenti, e come leggere i risultati, lo spiega la guida alla simulazione di phishing; come lavora l'attacco costruito su una persona sola, quella sullo spear phishing.
Il nostro Security Awareness Training (SAT) è progettato per aiutare le aziende a soddisfare i requisiti di formazione previsti dalla NIS2 in modo efficace e documentabile.
Il nostro corso di cyber security online aiuta a soddisfare nel tempo i requisiti di formazione della NIS2 e ne documenta lo svolgimento: la formazione cyber security aziendale diventa un'attività continua, con le prove pronte in caso di controllo. La responsabilità della conformità resta dell'organizzazione.
Scegli un percorso che ti aiuta a essere conforme oggi e pronto ai requisiti di domani.
La nostra piattaforma di e-learning offre ampia flessibilità nella creazione dei contenuti formativi: puoi personalizzare i nostri corsi esistenti o creare da zero nuovi percorsi formativi, adattando la formazione alle esigenze specifiche della tua organizzazione.
Due modalità di creazione dei corsi:
Strumenti di gestione avanzati:
La piattaforma di e-learning diventa così un ambiente formativo unico, in cui puoi gestire sia i contenuti professionali sulla cyber security sia la formazione specifica della tua azienda. Mantieni il pieno controllo sui contenuti e ti appoggi a un'infrastruttura formativa collaudata.
Formare il personale significa investire nella sicurezza dell'azienda, ridurre il rischio e mantenere la conformità nel tempo.
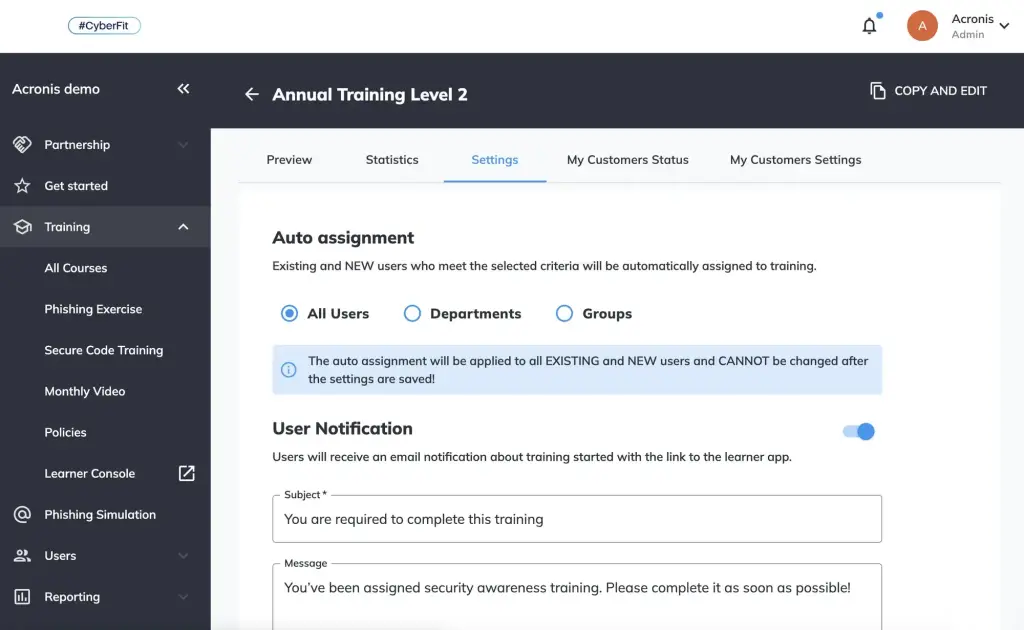
È compreso:
Resta fuori, e si attiva a parte: la protezione tecnica della posta, con l'antispam e antivirus avanzato e il test DMARC contro chi imita il tuo dominio; la protezione dei dispositivi, con l'endpoint protection.
Aziende che rientrano nel perimetro NIS2 e devono documentare la formazione del personale e del management.
PMI che hanno subito un tentativo di phishing e hanno constatato che il punto debole non è il firewall, ma il comportamento delle persone.
Enti e pubbliche amministrazioni che devono formare personale non tecnico su procedure e comportamenti.
MSP e società IT che vogliono offrire la formazione ai propri clienti: una console gestisce più clienti insieme, e non contattiamo mai i tuoi clienti finali.
Per chi non è
Chi vuole diventare specialista di sicurezza informatica. Questi corsi insegnano a tutto il personale a riconoscere e segnalare un attacco; non preparano a una certificazione professionale per il team IT.
Tutte le funzionalità attive e il nostro supporto diretto nella configurazione.
Sì, per le organizzazioni nel perimetro NIS2 la formazione in cyber security è un obbligo: l'articolo 23 del d.lgs. 138/2024 chiede agli organi di amministrazione di seguire una formazione e di promuoverla periodicamente per i dipendenti, e l'articolo 24 la mette fra le misure di gestione dei rischi. Per le altre aziende la NIS2 non la impone, ma resta una difesa concreta: secondo il Data Breach Investigations Report 2026 di Verizon, il fattore umano compare nel 62% delle violazioni.
Un corso di security awareness come il nostro Security Awareness Training chiede poco tempo ai dipendenti: i moduli sono video brevi, distribuiti nel tempo anziché concentrati in una giornata d'aula. L'aggiornamento è mensile, così la formazione segue l'evoluzione delle minacce invece di fermarsi a quelle di un anno fa.
No, il Security Awareness Training non richiede installazioni: è interamente online e non serve hardware né software sulle postazioni.
La formazione svolta si dimostra con le certificazioni e i report della piattaforma: ogni modulo completato genera una certificazione e le attività di ogni persona vengono tracciate. I report sono esportabili e servono proprio a dimostrare la conformità in modo documentabile.
Il Security Awareness Training è disponibile in più di otto lingue: un aspetto determinante per chi ha sedi o personale all'estero e non può erogare la formazione solo in italiano.
Sì, puoi provare il Security Awareness Training per trenta giorni, con tutte le funzionalità attive e il nostro supporto diretto nella configurazione.
No, i corsi di cyber security di Rackone non preparano a una certificazione professionale: sono formazione di consapevolezza per tutto il personale, che insegna a riconoscere e segnalare phishing, truffe e social engineering. Chi cerca un percorso tecnico per diventare specialista di sicurezza informatica ha bisogno di corsi di altro tipo, che non eroghiamo.
La formazione è parte integrante del nostro approccio alla sicurezza informatica, non un prodotto a sé stante: le stesse persone che erogano il percorso gestiscono ogni giorno backup, disaster recovery e protezione degli endpoint per oltre 700 clienti. Se la simulazione di phishing rivela che un reparto è esposto, sappiamo anche quali contromisure tecniche adottare.
Se cerchi invece il percorso di certificazione sulla virtualizzazione, lo trovi nella nostra Academy, insieme ai corsi Proxmox VE.
Il primo passo è misurare il rischio: una campagna di phishing simulato mostra quanto è esposta l'azienda, reparto per reparto, e su questa base si costruisce il percorso formativo, anche quando il risultato dice che il personale è già attento.
0421 1885889 · sales@rackone.it