NTP server Italia: indirizzi INRiM e configurazione su Linux e Windows
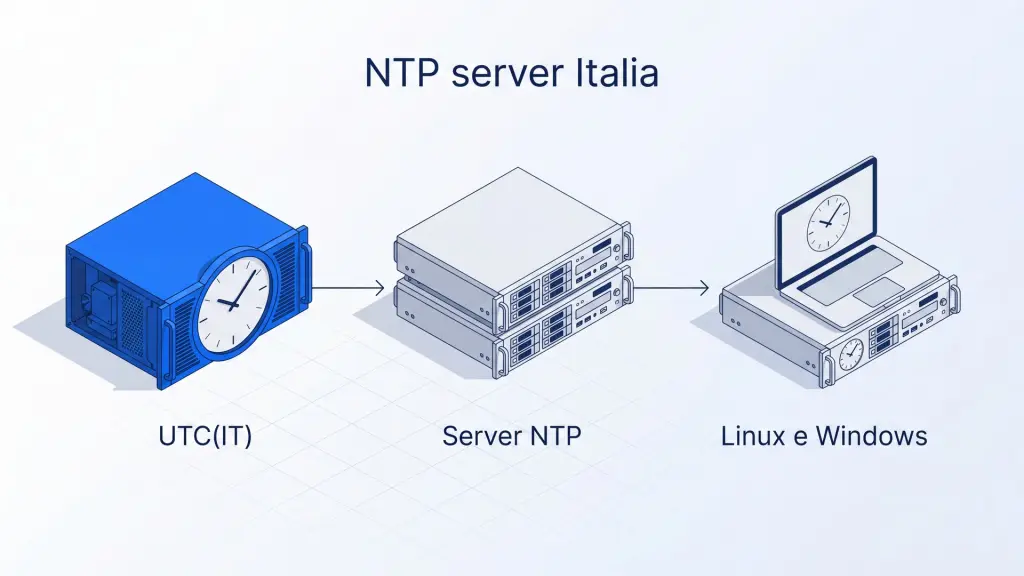
Il riferimento per un NTP server Italia è l'INRiM, l'Istituto Nazionale di Ricerca Metrologica che realizza la scala di tempo nazionale UTC(IT): i suoi server pubblici sono ntp1.inrim.it (193.204.114.232), ntp2.inrim.it (193.204.114.233) e time.inrim.it (193.204.114.105). Il pool 2.it.pool.ntp.org aggiunge ridondanza; chrony su Linux e w32tm su Windows li configurano con pochi comandi.
Rackone · 10 min di lettura · Aggiornato il
In questo articolo
NTP server Italia: gli indirizzi ufficiali dell'INRiM
Gli indirizzi NTP di riferimento in Italia sono quelli dell'INRiM, l'Istituto Nazionale di Ricerca Metrologica di Torino, che realizza la scala di tempo nazionale UTC(IT). La pagina del servizio NTP dell'INRiM, consultata a ottobre 2026, pubblica tre indirizzi, raggiungibili in IPv4 e in IPv6:
| Nome | IPv4 | IPv6 | Protocolli |
|---|---|---|---|
| ntp1.inrim.it | 193.204.114.232 | 2001:760:2602::232 | NTP (RFC 5905) |
| ntp2.inrim.it | 193.204.114.233 | 2001:760:2602::233 | NTP (RFC 5905) |
| time.inrim.it | 193.204.114.105 | 2001:760:2602::105 | NTP, TIME (RFC 868), DAYTIME (RFC 867) |
Nella configurazione scrivi il nome del server, non l'IP: se l'INRiM cambia un indirizzo, il nome continua a funzionare. L'IP serve sugli apparati che non risolvono i nomi a dominio e nelle regole del firewall. L'INRiM dichiara i server liberamente accessibili a chi ne ha bisogno, e la scala UTC(IT) a cui sono riferiti è il tempo legale nazionale.
Quanto è precisa l'ora dell'INRiM?
L'INRiM indica che lo scarto fra i suoi server NTP e UTC(IT) è tenuto sotto controllo ed è normalmente inferiore a un millisecondo. La precisione che ottiene il tuo server dipende invece dalla rete che lo separa dall'INRiM: alcune centinaia di microsecondi per i sistemi nella stessa rete dei server, fino a qualche decina di millisecondi per le reti remote.
La RFC 5905, che definisce NTP versione 4, spiega perché la distanza di rete pesa sul risultato: l'errore medio cresce con lo stratum, cioè il numero di passaggi che separano il client dall'orologio di riferimento, e con il ritardo di andata e ritorno verso il server.
Il pool italiano it.pool.ntp.org
Il pool italiano è la zona italiana di NTP Pool, un progetto di server messi a disposizione da volontari, e risponde ai nomi da 0.it.pool.ntp.org a 3.it.pool.ntp.org. A ottobre 2026 il pool italiano contava 38 server attivi in IPv4 e poco più di 30 in IPv6, con variazioni di giorno in giorno, come riporta la pagina della zona italiana. Ogni nome restituisce un gruppo di server che cambia nel tempo.
Gli indirizzi IPv6 arrivano solo dal nome con il prefisso 2: su una rete dual stack configura 2.it.pool.ntp.org. Il progetto stesso, nella guida all'uso, avverte che chi dipende dall'ora esatta per il proprio lavoro non dovrebbe affidarsi solo a un servizio di volontari: il pool italiano è una seconda sorgente accanto all'INRiM, non un sostituto.
Quale server NTP usare, caso per caso
La scelta del server NTP dipende da chi lo interroga: un client completo come chrony lavora meglio con quattro sorgenti, per Windows Microsoft consiglia almeno tre server, in un dominio Active Directory solo un controller esce verso l'esterno e una rete di apparati prende l'ora da un server interno.
| Sistema | Sorgenti | Perché |
|---|---|---|
| Server Linux o VPS con chrony | ntp1.inrim.it, ntp2.inrim.it, due server di 2.it.pool.ntp.org | con quattro sorgenti chrony scarta quella che non concorda con le altre |
| Server Linux con systemd-timesyncd | ntp1.inrim.it e ntp2.inrim.it, il pool come riserva | timesyncd interroga un server alla volta |
| Windows fuori dominio | ntp1.inrim.it, ntp2.inrim.it, time.inrim.it | Microsoft consiglia tre o più server |
| Dominio Active Directory | i server INRiM solo sull'emulatore PDC della radice della foresta | gli altri computer seguono la gerarchia del dominio |
| Rete con switch, telecamere, PLC | un server NTP interno sincronizzato con l'INRiM | un solo sistema esce sulla porta 123 |
| Chi usa già Google Public NTP | solo i server Google | non mescolare server con leap smear e server che seguono UTC |
Prerequisiti
Prima di toccare la configurazione verifica questi requisiti:
- porta UDP 123 aperta in uscita verso i server NTP, con le risposte consentite in ingresso;
- risoluzione DNS funzionante, perché in configurazione scrivi i nomi;
- accesso amministrativo: root o sudo su Linux, un prompt come amministratore su Windows;
- un solo servizio di sincronizzazione attivo, chrony oppure systemd-timesyncd, non entrambi.
Il fuso orario lo imposti a parte: il protocollo NTP trasporta il tempo UTC, e ora solare e ora legale le applica il sistema operativo in base al fuso, Europe/Rome per l'Italia.
Come si configura chrony su Linux
chrony è il client NTP completo installato di serie su Red Hat Enterprise Linux e, come indica la documentazione di Ubuntu, predefinito su Ubuntu dalla 25.10; su Debian lo installi con il pacchetto omonimo. Su Debian e Ubuntu legge le sorgenti anche dai file .sources della cartella /etc/chrony/sources.d/, che puoi ricaricare senza riavviare il servizio.
Crea il file
/etc/chrony/sources.d/inrim.sourcescon le due sorgenti INRiM e due server del pool italiano. Come spiega la documentazione di chrony, l'opzioneiburstinvia una raffica di richieste all'avvio e accelera la prima sincronizzazione.server ntp1.inrim.it iburst server ntp2.inrim.it iburst pool 2.it.pool.ntp.org iburst maxsources 2Disattiva le sorgenti predefinite della distribuzione, se vuoi che l'INRiM sia il riferimento. Su Debian è la riga
pool 2.debian.pool.ntp.org iburstdi/etc/chrony/chrony.conf. Su Ubuntu 25.10 e successive sono le righe di/etc/chrony/sources.d/ubuntu-ntp-pools.sources: usano NTS e l'opzioneprefer, quindi se restano attive chrony continua a preferirle.Applica la modifica. Per i soli file
.sourcesbasta ricaricarli; se hai modificatochrony.confserve il riavvio del servizio.sudo chronyc reload sources # solo se hai modificato chrony.conf sudo systemctl restart chronyControlla le sorgenti con
chronyc sources -v, come descritto nella sezione sulla verifica.
Su Red Hat Enterprise Linux e derivate il file è /etc/chrony.conf e il servizio si chiama chronyd: sostituisci le righe presenti con le stesse righe server e pool, poi esegui systemctl restart chronyd.
Come si configura systemd-timesyncd
systemd-timesyncd è il client di sincronizzazione incluso in systemd, predefinito su Ubuntu prima della 25.10 secondo la documentazione di Ubuntu. La documentazione di systemd lo descrive come un client che implementa solo SNTP: interroga i server dell'elenco uno alla volta finché uno risponde, senza confrontare più sorgenti fra loro. timesyncd va bene dove non serve scartare una sorgente discorde; se ti serve un client che confronti più sorgenti, usa chrony.
Crea un file di configurazione aggiuntivo invece di modificare quello principale, come raccomanda la documentazione di timesyncd.conf:
# /etc/systemd/timesyncd.conf.d/60-inrim.conf
[Time]
NTP=ntp1.inrim.it ntp2.inrim.it
FallbackNTP=2.it.pool.ntp.org
Attiva la sincronizzazione e riavvia il servizio:
sudo timedatectl set-ntp true
sudo systemctl restart systemd-timesyncd
Controlla con
timedatectl timesync-statusil server in uso, lo stratum e lo scarto.
Come si configura il server NTP su Windows
Su Windows la sincronizzazione la gestisce il servizio Ora di Windows (W32Time), che di fabbrica, sui computer fuori dominio, interroga time.windows.com. L'interfaccia grafica accetta un solo server; w32tm ne accetta più d'uno ed è lo strumento da usare sui server.
Da interfaccia grafica il percorso è Pannello di controllo → Data e ora → Ora Internet → Cambia impostazioni: spunta «Sincronizza con un server di riferimento ora Internet», scrivi ntp1.inrim.it e premi Aggiorna. Come ricorda la guida di Google Public NTP, la scheda non è disponibile su un computer in dominio, che prende l'ora dal controller.
Da riga di comando apri un prompt come amministratore e usa i comandi della documentazione Microsoft di w32tm. Microsoft consiglia tre o più server; con due, marca uno come riserva con il flag 0x2. Il flag 0x8 imposta la modalità client.
w32tm /config /manualpeerlist:"ntp1.inrim.it,0x8 ntp2.inrim.it,0x8 time.inrim.it,0x8" /syncfromflags:manual /update
w32tm /resync
w32tm /query /status
w32tm /query /peers
L'opzione /reliable:YES, secondo Microsoft, ha senso solo sui controller di dominio: su un server fuori dominio non serve.
In un dominio Active Directory
In un dominio Active Directory i computer non puntano all'INRiM uno per uno. Nella documentazione Microsoft il controller di dominio con il ruolo di emulatore PDC nella radice della foresta è la sorgente di riferimento del dominio, e tutti gli altri si sincronizzano risalendo la gerarchia. Un server membro configurato a mano su una sorgente esterna può disallinearsi dal suo controller e far fallire l'autenticazione Kerberos, che nella Default Domain Policy tollera uno scarto massimo di 5 minuti.
# sull'emulatore PDC della radice della foresta
w32tm /config /manualpeerlist:"ntp1.inrim.it,0x8 ntp2.inrim.it,0x8 time.inrim.it,0x8" /syncfromflags:manual /reliable:YES /update
# su un server membro configurato a mano in passato
w32tm /config /syncfromflags:domhier /update
Come si verifica la sincronizzazione
Verifica la sincronizzazione con il comando di stato del client: indica quale server è in uso e di quanto l'orologio locale si discosta dalla sorgente.
| Client | Comando | Cosa guardare |
|---|---|---|
| chrony | chronyc sources -v | la riga con ^* è la sorgente scelta; ^+ sono sorgenti combinate, ^? non raggiungibili, x scartate perché discordi |
| chrony | chronyc tracking | «System time» è lo scarto dell'orologio di sistema, «Stratum» il livello |
| systemd-timesyncd | timedatectl timesync-status | «Server» e «Offset» |
| Windows | w32tm /query /source | il nome del server INRiM in uso |
| Windows | w32tm /query /peers | lo stato di ciascun server configurato |
Puoi anche misurare lo scarto verso un server prima di configurarlo, senza toccare l'orologio. Su Linux chronyd -Q interroga il server e stampa lo scarto senza correggere niente; su Windows w32tm /stripchart mostra lo scarto campione per campione.
chronyd -Q 'server ntp1.inrim.it iburst'
w32tm /stripchart /computer:ntp1.inrim.it /samples:5 /dataonly
Dopo la configurazione tieni sotto controllo lo scarto come le altre metriche di sistema, con una soglia che genera un avviso, come nel monitoraggio server di Rackone.
Errori comuni
Per diagnosticare un problema di sincronizzazione NTP parti dal sintomo: la porta UDP 123, la risoluzione DNS e il fuso orario sono i primi controlli, poi viene la configurazione del client.
| Sintomo | Causa probabile | Soluzione |
|---|---|---|
Tutte le sorgenti di chronyc sources sono ^? | UDP 123 chiusa in uscita o nomi non risolti | apri UDP 123 verso i server, verifica il DNS |
| L'ora è sbagliata di una o due ore esatte | fuso orario errato: NTP trasporta UTC | timedatectl set-timezone Europe/Rome |
| Ubuntu continua a usare i server ntp.ubuntu.com | le sorgenti NTS predefinite hanno prefer | commenta le righe di ubuntu-ntp-pools.sources |
| Errori Kerberos su un server Windows in dominio | il server punta a un NTP esterno | w32tm /config /syncfromflags:domhier /update |
w32tm /query /source non indica l'INRiM | configurazione non applicata, o computer in dominio | /update, poi w32tm /resync |
Una sorgente compare con x | l'ora non concorda con le altre | con quattro sorgenti chrony la scarta da sola |
Sicurezza: firewall, NTS e server NTP interno
Il limite di NTP sul piano della sicurezza è che i pacchetti del protocollo, senza estensioni, non sono autenticati. NTS (Network Time Security, RFC 8915) aggiunge l'autenticazione con una negoziazione TLS, e chrony la supporta con l'opzione nts. La tabella dell'INRiM, a ottobre 2026, elenca per i suoi server i protocolli NTP, TIME e DAYTIME, non NTS: se ti serve l'autenticazione, usa sorgenti NTS, come i pool predefiniti di Ubuntu, accanto o al posto dell'INRiM.
In una rete aziendale conviene un server NTP interno: un sistema che si sincronizza con l'INRiM e con il pool e fornisce l'ora a tutti gli altri. Il progetto NTP Pool lo chiede espressamente a chi sincronizza una rete, e il firewall resta più semplice perché un solo sistema esce sulla porta 123. Con chrony basta la direttiva allow con la sottorete autorizzata:
# /etc/chrony/conf.d/server-interno.conf
allow 192.168.10.0/24
Tratta il server interno come un servizio esposto: la porta 123 aperta solo verso le reti che lo usano, il sistema aggiornato e configurato secondo una baseline. Le regole sono quelle del server hardening.
Gestione sistemistica dei server con Rackone
Per un server in Italia la configurazione dipende dal sistema: i due server INRiM più due sorgenti del pool italiano con chrony, tre server INRiM con w32tm su Windows, la gerarchia del dominio in Active Directory. Ripeti la verifica con chronyc sources o w32tm /query /source dopo un aggiornamento del sistema operativo o un cambio di rete.
Su una VPS Rackone Linux con accesso root vale la configurazione di chrony descritta sopra; con la formula Managed il sistema operativo lo configura e lo aggiorna un sistemista Rackone. Per i server nella tua sede o presso altri provider c'è il servizio sistemistico: gestione, manutenzione e supporto con livelli di servizio scritti nel contratto.
Emergenza in corso?
Attacco in corso o dati cifrati: il presidio H24 risponde subito.
Scritto da
Rackone