Cloud
Cloud provider: come scegliere quello giusto per l'azienda
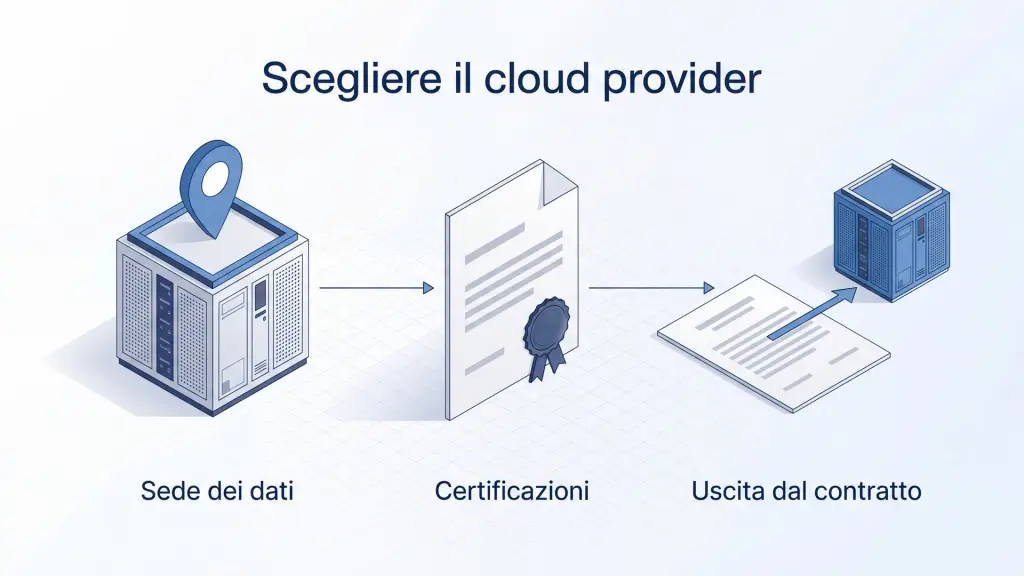
Dal 12 settembre 2025 il Data Act (Regolamento UE 2023/2854) prevede che il contratto con un fornitore di servizi cloud descriva per iscritto come il cliente passa a un altro fornitore. Un cloud provider si sceglie su sei criteri da verificare prima di firmare: giurisdizione e posizione dei dati, certificazioni, supporto, uscita, prezzi e rete di data center.
Rackone · 16 min di lettura
In questo articolo
Cos'è un cloud provider?
Un cloud provider è l'azienda che fornisce risorse informatiche a richiesta, via rete: server virtuali, storage, rete, piattaforme o applicazioni. Il cliente le attiva e le rilascia senza comprare l'hardware e le paga a canone o a consumo. Il Data Act chiama questi servizi «servizi di trattamento dei dati» e li definisce come un servizio digitale che dà «accesso di rete universale e su richiesta a un pool condiviso di risorse informatiche configurabili, scalabili ed elastiche», da erogare e rilasciare rapidamente «con un minimo sforzo di gestione o interazione con il fornitore» (articolo 2, n. 8). «Cloud provider», «provider cloud» e «cloud service provider» indicano la stessa figura.
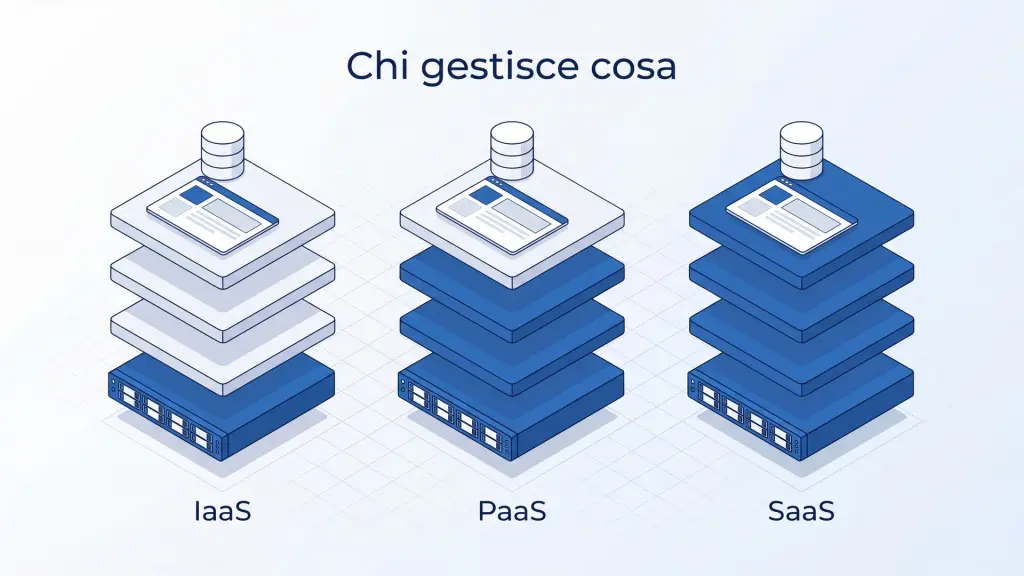
Il modello di servizio stabilisce che cosa resta a carico del cliente. Con l'IaaS, cioè l'infrastruttura cloud, si ottengono calcolo, storage e rete su cui il cliente installa sistema operativo e applicazioni; il PaaS aggiunge l'ambiente di esecuzione; con il SaaS il cliente usa un'applicazione pronta.
Tra i fornitori si distinguono gli hyperscaler globali, i fornitori europei e italiani e i managed service provider, che gestiscono i sistemi del cliente anche sul cloud di altri. I criteri di scelta sono gli stessi per tutti; cambiano le risposte.
Da dove si parte prima di confrontare i fornitori?
Si parte dai propri dati e dai propri workload, non dai listini. L'IT manager elenca le applicazioni da portare in cloud (gestionale, sito, file server, backup), i dati che trattano, tra cui quelli personali di clienti e dipendenti, e i sistemi che devono restare disponibili anche durante un guasto.
Poi vengono gli obblighi che riguardano l'azienda. Il GDPR si applica sempre ai dati personali. Per chi rientra nella NIS2 (Direttiva UE 2022/2555, articolo 21) conta anche la sicurezza della catena di approvvigionamento, cioè dei rapporti con i fornitori; nel settore finanziario la DORA (Regolamento UE 2022/2554, articolo 30) impone di indicare nel contratto dove si trattano e si conservano i dati. L'ACN definisce le caratteristiche dei servizi cloud verso cui la pubblica amministrazione può migrare, e la PA sceglie i servizi qualificati in base alla classificazione dei propri dati e servizi.
Dall'inventario di applicazioni, dati e requisiti si ricavano le domande da mandare ai fornitori.
Il cloud non è sempre la risposta. Con hardware recente, carichi stabili e qualcuno che li gestisce può costare meno portare i server in un data center con l'housing, oppure tenere una parte dei sistemi in sede e spostare il resto, in un cloud ibrido. Il confronto fra le strade è nell'articolo su server cloud, server dedicato o on premise.
Come scegliere un cloud provider: i criteri da verificare
Si mandano le stesse domande, per iscritto, a ogni fornitore cloud della rosa e si confrontano i documenti che arrivano in risposta, non le brochure. Una risposta senza documento vale come una risposta mancante: se il fornitore non allega il contratto, il certificato o l'elenco dei siti, la domanda resta aperta. La tabella si può allegare alla richiesta di offerta, chiedendo per ogni risposta il documento che la conferma.
| Criterio | Cosa chiedere al fornitore | Il documento che lo prova |
|---|---|---|
| Giurisdizione e posizione dei dati | Dove stanno i dati e le copie di backup, quale legge si applica al fornitore e alla sua capogruppo, quali subfornitori trattano i dati | Contratto e accordo sul trattamento dei dati (articolo 28 del GDPR), con l'elenco dei siti e dei subresponsabili |
| Certificazioni | Quali certificazioni, con quale scopo e quale scadenza; adesione a codici di condotta; qualificazione ACN se serve | Certificati con numero, ente, scopo e scadenza; registro pubblico del codice di condotta; scheda nel catalogo ACN |
| Supporto | Chi risponde, in quale lingua, in quali orari, cosa è compreso nel canone, chi gestisce sistema operativo e aggiornamenti | Condizioni del servizio e del supporto; tabella di chi gestisce cosa |
| Uscita e portabilità | Preavviso, periodo di passaggio, formati di esportazione, cancellazione dei dati, costi di uscita | Clausole di passaggio del contratto (Data Act, articolo 25) e accordo sul trattamento (GDPR, articolo 28) |
| Prezzi | Canone o consumo, traffico in uscita, voci accessorie, IVA | Listino pubblico; preventivo con tutte le voci; informazioni sulle tariffe di passaggio e sulle penali (Data Act, articolo 29) |
| Rete di data center | Quanti siti, in quali città, gestiti dal fornitore o da partner, certificazioni di ogni sito, servizi disponibili in ogni sito | Elenco dei siti per nome e città; certificati dei siti; disponibilità del servizio nel sito scelto |
I criteri si leggono insieme. Le certificazioni non sostituiscono le clausole che definiscono come si cambia fornitore, e l'elenco dei subresponsabili non si ricava dal prezzo. Per questo il prezzo si confronta per ultimo, quando le risposte sugli altri criteri sono già accettabili.
Dove stanno i dati, e quale legge si applica al fornitore?
Sono due verifiche distinte: dove sono conservati i dati, e a quale giurisdizione è soggetto il fornitore con la sua capogruppo, cioè chi può ordinargli di consegnarli. Un data center in Italia gestito da un fornitore soggetto a una legge extraterritoriale tiene i dati in Italia, ma non li sottrae a quella legge. Ne è un esempio il CLOUD Act statunitense: un fornitore soggetto alla giurisdizione degli Stati Uniti può essere obbligato a consegnare i dati in suo possesso o controllo anche se sono conservati fuori dagli Stati Uniti (18 U.S.C. § 2713). Gli articoli di GDPR, NIS2 e DORA sono nell'approfondimento sulla sovranità del dato.
Il Data Act impone ai fornitori di servizi cloud misure tecniche, organizzative e giuridiche, contratti compresi, per impedire l'accesso governativo di paesi terzi ai dati non personali detenuti nell'Unione quando creerebbe un conflitto con il diritto dell'Unione o nazionale (articolo 32). Le copie contano quanto i dati di produzione: l'IT manager chiede dove stanno backup, repliche e log.
Restano i subfornitori. Secondo il GDPR, il responsabile del trattamento non ricorre a un altro responsabile senza autorizzazione scritta del titolare; se l'autorizzazione è generale, lo informa delle modifiche e il titolare può opporsi (articolo 28, paragrafo 2). Conviene quindi ottenere l'elenco dei subresponsabili e sapere come sono comunicate le modifiche. Lo stesso articolo 28 (paragrafo 3, lettera h) prevede che il responsabile metta a disposizione le informazioni per dimostrare il rispetto degli obblighi e consenta le attività di revisione, ispezioni comprese.
Quali certificazioni deve avere un cloud provider?
La base è la ISO/IEC 27001, la norma sui sistemi di gestione della sicurezza delle informazioni, ma un certificato copre solo le attività scritte nel suo scopo. Del certificato si controllano numero, scadenza, ente che lo ha rilasciato e scopo: un certificato il cui scopo non comprende il servizio acquistato non prova niente su quel servizio.
La ISO/IEC 27017 (controlli per il cloud, che chiariscono cosa protegge il fornitore e cosa resta al cliente) e la ISO/IEC 27018 (dati personali nel cloud pubblico) estendono un sistema già certificato ISO/IEC 27001. Non sono certificazioni autonome: la loro applicazione si verifica nello stesso audit della ISO/IEC 27001.
Le certificazioni di un data center, come ISO/IEC 22237 e ANSI/TIA-942, si rilasciano sito per sito, non alla società. Conta il certificato del sito in cui saranno distribuiti i workload, non quello di un altro sito della stessa rete.
Codici di condotta e qualificazione ACN
Il codice di condotta CISPE, che CISPE presenta come il primo codice paneuropeo di settore per i fornitori di infrastruttura cloud ai sensi dell'articolo 40 del GDPR, ha ricevuto il parere favorevole dell'EDPB (parere 17/2021 del 19 maggio 2021), che lo ha ritenuto conforme agli articoli 40 e 41. Chi aderisce dichiara quali servizi sono conformi, quindi il singolo servizio si controlla nel registro pubblico del codice CISPE. I fornitori aderenti possono offrire servizi che tengono i dati nello Spazio economico europeo, come opzione per il cliente. Il codice esclude l'uso dei dati del cliente per marketing, e la conformità la verificano organismi di monitoraggio accreditati.
Per la pubblica amministrazione vale il Regolamento cloud per la PA, adottato dall'Agenzia per la Cybersicurezza Nazionale con Decreto Direttoriale n. 21007/24 del 27 giugno 2024 e applicabile dal 1 agosto 2024. I servizi dei fornitori privati si qualificano con una verifica preventiva, poi l'ACN pubblica la scheda nel catalogo delle infrastrutture e dei servizi cloud, con tipologia e livello; la qualifica vale 36 mesi. Per un'azienda privata non è un obbligo, ma la scheda è un riscontro pubblico. La qualificazione non abilita all'uso del logo dell'Agenzia a fini promozionali (lo precisa l'ACN): un logo su una brochure non prova niente, la scheda nel catalogo sì.
Che supporto serve, e in quale lingua?
Nelle condizioni del supporto si controlla chi risponde, in quale lingua e in quali orari, e che cosa comprende il canone; la pagina commerciale non basta. Il primo livello può essere un operatore che apre un ticket oppure un sistemista che conosce l'infrastruttura: con il primo il problema passa di mano, con il secondo lo prende in carico chi conosce i sistemi.
Un guasto di notte su un gestionale si spiega meglio nella propria lingua. L'IT manager controlla quindi se il presidio fuori orario d'ufficio è compreso o è un servizio a parte, e da quale canale si chiama in emergenza.
In un'infrastruttura IaaS la responsabilità del fornitore arriva fino alla macchina virtuale; dal sistema operativo in su tocca al cliente, salvo nel servizio gestito.
| Livello | IaaS non gestito | IaaS gestito |
|---|---|---|
| Data center, energia e raffreddamento | Fornitore | Fornitore |
| Server fisici, hypervisor e storage | Fornitore | Fornitore |
| Rete fino alla macchina virtuale | Fornitore | Fornitore |
| Sistema operativo, patch e sicurezza | Cliente | Fornitore |
| Applicazioni e dati | Cliente | Cliente, con il software installato su richiesta |
La ISO/IEC 27017 serve anche a questo: chiarisce il modello di responsabilità condivisa, cioè quali controlli spettano al fornitore e quali al cliente.
Come si cambia cloud provider senza restare bloccati?
Con le clausole di uscita scritte nel contratto prima di firmare. Il Data Act si applica dal 12 settembre 2025 (articolo 50) e prevede che diritti del cliente e obblighi del fornitore per il passaggio a un altro fornitore, o a un'infrastruttura propria, siano definiti in un contratto scritto, messo a disposizione prima della firma (articolo 25, paragrafo 1). Il lock-in, cioè la dipendenza dal fornitore, si riduce con queste clausole.
| Clausola da cercare | Cosa prevede la norma | Fonte |
|---|---|---|
| Preavviso | Non superiore a due mesi | Data Act, art. 25, par. 2, lett. d |
| Periodo di passaggio | Entro 30 giorni di calendario dopo il preavviso, con assistenza del fornitore e continuità del servizio; se è tecnicamente impossibile il fornitore lo motiva e indica un periodo alternativo | Data Act, art. 25, par. 2, lett. a, e par. 4 |
| Dati esportabili | L'elenco dettagliato delle categorie di dati e risorse digitali che si possono trasferire | Data Act, art. 25, par. 2, lett. e |
| Recupero dei dati | Almeno 30 giorni di calendario dopo il periodo di passaggio | Data Act, art. 25, par. 2, lett. g |
| Cancellazione | Completa cancellazione dei dati esportabili dopo il passaggio | Data Act, art. 25, par. 2, lett. h |
| Dati personali | A fine servizio il responsabile cancella o restituisce i dati personali, a scelta del titolare, e cancella le copie | GDPR, art. 28, par. 3, lett. g |
| Procedure e formati | Il fornitore informa su procedure, metodi e formati di passaggio e sui limiti tecnici noti | Data Act, art. 26 |
Dall'11 gennaio 2024 al 12 gennaio 2027 i fornitori possono applicare tariffe di passaggio ridotte, non superiori ai costi direttamente connessi al passaggio; dal 12 gennaio 2027 non possono applicarne (Data Act, articolo 29). Le penali per risoluzione anticipata sono un'altra voce: il fornitore deve indicarle prima del contratto (articolo 29, paragrafo 4). Le regole sulle tariffe non valgono per servizi costruiti quasi del tutto su misura per un solo cliente, e le regole sul passaggio fra fornitori non valgono per le versioni di prova non destinate alla produzione (articolo 31).
Il controllo pratico riguarda i formati. Formati aperti e interfacce standard, come un object storage compatibile con l'API S3 o dischi di macchine virtuali in formati che un altro hypervisor importa, rendono il cambio di fornitore un lavoro di trasferimento invece che di riprogettazione. L'IT manager prova un'esportazione durante il periodo di prova o il progetto pilota, prima di firmare. Per cambiare fornitore si riprogettano le parti del sistema che dipendono dai servizi proprietari di quel fornitore, che altrove non esistono. Le indicazioni su Data Act e GDPR sono informative e non sostituiscono una consulenza legale.
Come si confrontano i prezzi dei fornitori cloud?
Il confronto è attendibile solo sullo stesso periodo, almeno tre anni, con le stesse risorse e tutte le voci, comprese quelle che non stanno nel prezzo di listino.
Il canone prevede una cifra fissa al mese per taglia di server virtuale o per pool di risorse e rende la spesa prevedibile. A consumo si pagano le ore d'uso del calcolo, con un listino a molte voci: una formula adatta ai test e ai workload stagionali.
La voce che rende la spesa difficile da prevedere è il traffico in uscita (egress), che molti fornitori fatturano a parte, a gigabyte. A farlo crescere sono le copie di backup trasferite verso la sede, i download degli utenti e i dati trasferiti in una migrazione futura.
Nel preventivo si mettono in fila calcolo, storage, traffico in uscita, backup e repliche, indirizzi IP, licenze (per esempio Windows Server), gestione e supporto, migrazione. I prezzi sono tutti IVA esclusa o tutti IVA inclusa, mai misti. Le informazioni su spese standard, penali per risoluzione anticipata e tariffe di passaggio, dovute prima del contratto (Data Act, articolo 29, paragrafo 4), entrano nel confronto dei prezzi.
Quanti data center servono, e chi li gestisce?
Il numero di siti dipende dalla latenza richiesta, dai requisiti di continuità e da dove devono essere conservati i dati; per la ridondanza geografica ne servono almeno due davvero separati, non due sale dello stesso edificio. Un sito vicino a chi usa l'applicazione riduce la latenza, e la replica fra due siti distinti tiene in piedi il servizio se un sito si ferma.
Il fornitore deve indicare l'elenco dei siti per nome e città, non per regione. Per ogni sito l'IT manager controlla se lo gestisce direttamente il fornitore o se ospita lì i suoi server presso un partner, quali certificazioni ha e quali servizi sono disponibili. La risposta va scritta sito per sito: i certificati di un data center valgono per quel sito, e anche la disponibilità dei servizi si verifica sito per sito.
Ospitare server in data center partner è una pratica normale e dà copertura geografica, ma cambia chi gestisce l'edificio e quali certificati si applicano, quindi va dichiarato.
Un esempio: il gestionale di un'azienda con due sedi
Lo scenario è ipotetico: un'azienda manifatturiera con due sedi deve sostituire i server in sede che ospitano il gestionale e il file server, e tiene i backup su un NAS nella stessa stanza. Il percorso potrebbe essere questo.
- Si classificano i dati: il gestionale tratta dati personali di clienti e dipendenti, quindi il GDPR si applica, e si verifica se l'azienda rientra nella NIS2.
- Si manda la tabella dei criteri a tre fornitori e si chiedono i documenti.
- Si esclude il fornitore che non sa dire dove stanno le copie di backup.
- Si confrontano i costi su tre anni, traffico in uscita compreso (le copie verso la sede principale e il ripristino di prova).
- Durante il progetto pilota si verifica che una macchina virtuale esportata si trasferisca e si avvii presso un altro fornitore.
- Fra i fornitori che superano le verifiche si sceglie sui documenti raccolti, con il prezzo per ultimo.
Come risponde Rackone alla checklist
Rackone è un cloud provider italiano di infrastruttura IaaS. La tabella riporta le sue risposte ai criteri dell'articolo, e ogni riga rimanda alla pagina in cui si verifica.
| Criterio | La risposta di Rackone | Dove si verifica |
|---|---|---|
| Giurisdizione e dati | Rackone S.r.l. è un'azienda italiana, con sede a Noventa di Piave (VE). I dati restano nel sito della rete Edge scelto dal cliente, senza trasferimenti extra-UE; per i servizi su Acronis, nel data center Acronis di Roma o in un altro data center dell'Unione europea, a scelta del cliente | Sovranità del dato |
| Certificazioni | ISO 9001 e ISO/IEC 27001, rilasciate da WCS Ltd e valide fino al 30 marzo 2029; il certificato ISO/IEC 27001 comprende i controlli delle linee guida ISO/IEC 27017 e 27018. Acronis Cyber Protect Cloud, su cui Rackone eroga backup e disaster recovery, è qualificato dall'ACN al livello QC2 (scheda SA-3698): la qualificazione è di Acronis, non di Rackone | Certificazioni |
| Supporto | Supporto in italiano H24, anche in inglese; risponde un sistemista, non un commerciale. Con l'opzione Managed un sistemista Rackone configura il sistema operativo e applica patch e aggiornamenti di sicurezza | Cloud VPS |
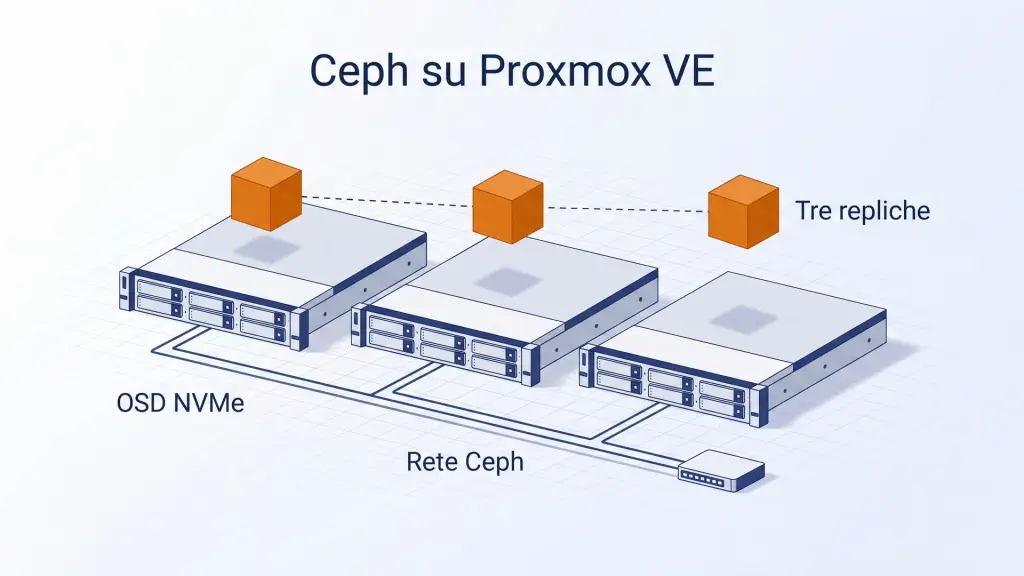
| Uscita | Le Cloud VPS si pagano a canone mensile, senza vincolo di durata: secondo la pagina del servizio il recesso è libero e i dati restano esportabili. Preavviso, esportazione e cancellazione dei dati si leggono nelle condizioni di servizio. Lo Storage S3 è compatibile con l'API S3, e l'infrastruttura è costruita su Proxmox VE, piattaforma di virtualizzazione open source | Pagina delle Cloud VPS |
| Prezzi | Listino pubblico con prezzi al mese, IVA esclusa: Cloud VPS Linux da € 6,40 /mese. Sulle Cloud VPS il traffico è incluso nel canone, in entrata e in uscita; sullo Storage S3 il traffico in entrata e in uscita è gratuito e si paga lo spazio, € 14 /mese per TB a tagli da 1 TB | Listino delle Cloud VPS |
| Rete di data center | La rete Edge conta dieci data center in Italia e in Europa: uno di proprietà a Venezia, Venezia 1 a Noventa di Piave, e nove data center partner. I siti partner italiani di Torino, Milano, Venezia Campalto, Genova e Firenze hanno le certificazioni ISO/IEC 22237 e ANSI/TIA-942-C Rating 3, rilasciate sito per sito. Non tutti i servizi sono disponibili in tutti i siti: la disponibilità si verifica prima di attivare | Data center della rete Edge |
La disponibilità di ogni servizio nel sito scelto resta una domanda da fare per iscritto, a qualsiasi fornitore. Le stesse domande valgono per ogni fornitore della rosa, Rackone compreso. Con l'elenco dei workload e dei vincoli, rispondiamo alla checklist per iscritto, con i documenti, anche quando la risposta è che la configurazione attuale va bene così. Chi vuole partire da lì trova i servizi cloud di Rackone.
Richiedi una consulenza sul cloud
Domande frequenti
Che cos'è un cloud service provider?
Un cloud service provider, o cloud provider, è l'azienda che eroga servizi cloud: infrastruttura (server virtuali, storage, rete), piattaforme o applicazioni, a richiesta e via rete, a canone o a consumo. Il cliente attiva e rilascia le risorse senza comprare l'hardware. Nel Data Act (Regolamento UE 2023/2854) questi servizi si chiamano «servizi di trattamento dei dati».
I cloud provider italiani tengono sempre i dati in Italia?
No, non automaticamente: dipende dal sito in cui è erogato il servizio, da dove stanno backup e repliche e da quali subresponsabili trattano i dati. Si verifica nel contratto e nell'accordo sul trattamento dei dati previsto dall'articolo 28 del GDPR. Con Rackone i dati restano nel sito della rete Edge scelto dal cliente, senza trasferimenti extra-UE.
Un'azienda privata deve scegliere un cloud qualificato dall'ACN?
No, la qualificazione riguarda i servizi cloud per la pubblica amministrazione (Regolamento ACN, Decreto Direttoriale n. 21007/24 del 27 giugno 2024). Per un'azienda privata la scheda nel catalogo dell'ACN è un riscontro pubblico sul servizio, con tipologia e livello, non un requisito.
Si può cambiare cloud provider senza pagare?
Dal 12 gennaio 2027 sì, per le tariffe di passaggio: cambiare cloud provider non comporta più queste tariffe, perché da quella data il Data Act le vieta ai fornitori. Fino ad allora possono applicare tariffe ridotte, non superiori ai costi direttamente connessi al passaggio; fanno eccezione i servizi costruiti quasi del tutto su misura per un solo cliente, a cui le regole sulle tariffe non si applicano. Le penali per risoluzione anticipata sono una voce distinta, che il fornitore deve indicare prima della firma.
Cosa sono i costi di egress?
I costi di egress sono quelli del traffico in uscita dal cloud, verso Internet o verso un altro fornitore: download degli utenti, copie di backup verso la sede, migrazione dei dati. Molti fornitori li fatturano a parte, a gigabyte. Sulle Cloud VPS di Rackone il traffico è incluso nel canone, in entrata e in uscita; sullo Storage S3 è gratuito in entrata e in uscita e si paga lo spazio.
Quali certificazioni deve avere un cloud provider?
La base è la ISO/IEC 27001, con uno scopo che comprenda il servizio acquistato; i controlli ISO/IEC 27017 e 27018 la estendono al cloud e ai dati personali. I data center hanno certificazioni proprie, rilasciate sito per sito. Per la pubblica amministrazione serve la qualificazione ACN. Rackone è certificata ISO 9001 e ISO/IEC 27001 da WCS Ltd fino al 30 marzo 2029.
Un cloud provider italiano è più sicuro di un hyperscaler?
No, la nazionalità non indica quanto sia sicuro un servizio: lo attestano i controlli, le certificazioni e gli audit. Con il CLOUD Act statunitense un fornitore soggetto alla giurisdizione degli Stati Uniti può essere obbligato a consegnare i dati in suo possesso o controllo anche se conservati in Europa. La domanda da fare è a quale giurisdizione sono soggetti il fornitore, la sua capogruppo e i suoi subfornitori: un fornitore italiano senza capogruppo extra-UE è soggetto in primo luogo alla legge italiana ed europea.
Che differenza c'è tra un cloud provider e un managed service provider?
Il cloud provider eroga l'infrastruttura o il servizio; il managed service provider gestisce i sistemi del cliente (aggiornamenti, monitoraggio, backup), anche su un cloud di altri. Le due cose possono stare nello stesso contratto: Rackone eroga infrastruttura IaaS e, con l'opzione Managed, un suo sistemista configura il sistema operativo e applica patch e aggiornamenti di sicurezza.
Fonti
- Regolamento (UE) 2023/2854 (Data Act), articoli 2, 25, 26, 29, 31, 32 e 50, consultata il
- Commissione europea, Data Act explained, consultata il
- Regolamento (UE) 2016/679 (GDPR), articoli 28 e 40, consultata il
- Agenzia per la Cybersicurezza Nazionale, Regolamento cloud per la PA, consultata il
- Agenzia per la Cybersicurezza Nazionale, Qualificazione e adeguamento, consultata il
- Agenzia per la Cybersicurezza Nazionale, scheda SA-3698 (Acronis Cyber Protect Cloud), consultata il
- CISPE Code of Conduct, registro pubblico dei servizi dichiarati conformi, consultata il
- EDPB, Opinion 17/2021 sul codice di condotta CISPE (19 maggio 2021), consultata il
- Legal Information Institute (Cornell Law School), 18 U.S.C. § 2713 (CLOUD Act), consultata il
- Direttiva (UE) 2022/2555 (NIS2), articolo 21, paragrafo 2, lettera d, consultata il
- Regolamento (UE) 2022/2554 (DORA), articolo 30, paragrafo 2, lettera b, consultata il
- Agenzia per la Cybersicurezza Nazionale, Cloud, consultata il
Scritto da Rackone