EDR (endpoint detection and response): cos'è e quando serve
L'EDR (endpoint detection and response) è un software che registra in continuo cosa accade su PC, server e macchine virtuali, segnala i comportamenti anomali e fornisce gli strumenti per indagare e rispondere, a partire dall'isolamento del dispositivo. Serve alle aziende che hanno qualcuno, interno o esterno, incaricato di leggerne gli allarmi e di intervenire.
Rackone · 13 min di lettura
In questo articolo
Cos'è un EDR?
Un EDR (endpoint detection and response, rilevamento e risposta sugli endpoint) è un software che installa un agente su ogni endpoint, cioè PC, portatili, server e macchine virtuali, registra in continuo gli eventi del sistema e li analizza per riconoscere un attacco in corso. Quando trova un comportamento sospetto genera un allarme e mette a disposizione gli strumenti per indagare e rispondere.
Il nome viene da Gartner. Nel luglio 2013 l'analista Anton Chuvakin ha chiamato Endpoint Threat Detection & Response la categoria degli strumenti dedicati soprattutto a rilevare e indagare le attività sospette, e le loro tracce, su host ed endpoint. Rispetto all'antivirus, che decide su un file, l'EDR ricostruisce la sequenza degli eventi sul dispositivo e permette di intervenire su ogni passo.
L'EDR si affianca alla piattaforma di protezione degli endpoint (EPP), l'evoluzione dell'antivirus, che blocca il malware riconosciuto da firme e comportamento. L'EPP lavora sulla prevenzione; l'EDR parte dall'ipotesi che qualcosa passi e si occupa di accorgersene e di contenerlo.
Come funziona un EDR
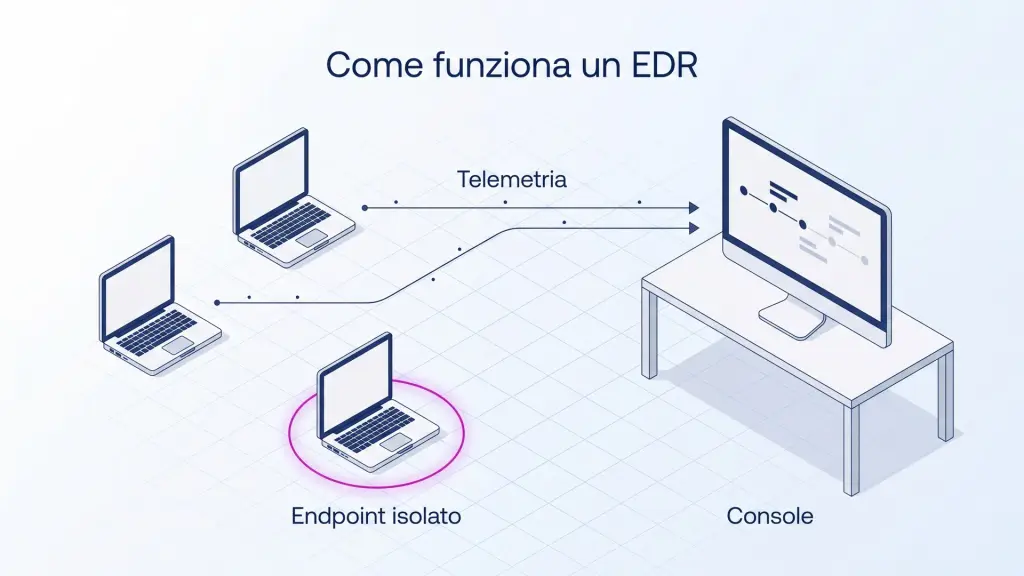
Un EDR lavora in un ciclo continuo: raccoglie la telemetria dell'endpoint, la confronta con modelli di comportamento e indicatori noti, ricostruisce la sequenza degli eventi quando qualcosa non torna e offre le azioni per contenere l'attacco. La differenza con l'antivirus sta nella prima fase, che conserva la storia del dispositivo, non solo il verdetto su un file.
- Raccolta: l'agente registra i processi avviati con la loro riga di comando, le connessioni di rete, le modifiche al registro e ai file, gli accessi degli utenti, e invia gli eventi a una console centrale.
- Rilevamento: motori comportamentali e basati su firme, regole di correlazione e threat intelligence confrontano gli eventi con le tecniche di attacco note e con gli indicatori di compromissione (IoC), cioè le tracce lasciate da attacchi già osservati.
- Indagine: per ogni allarme la console mostra la catena d'attacco, dal primo processo sospetto all'ultimo, con i dispositivi e gli account coinvolti.
- Risposta: dalla console si isola il dispositivo dalla rete, si arrestano i processi malevoli, si mettono in quarantena i file e, nei prodotti che lo prevedono, si annullano le modifiche dell'attacco.
Le azioni di risposta partono in automatico, sulla base di regole, oppure su decisione di un operatore. Le regole automatiche coprono i casi netti, come la cifratura di massa di un ransomware; i casi dubbi richiedono una persona che legga l'allarme e decida se isolare, indagare o chiudere.
La mappatura su MITRE ATT&CK
MITRE ATT&CK è la base di conoscenza pubblica delle tattiche e delle tecniche osservate negli attacchi reali, mantenuta dall'organizzazione statunitense MITRE. La matrice Enterprise, nella versione 19 consultata a ottobre 2026, conta 15 tattiche: dalla ricognizione iniziale all'impatto finale, passando per l'accesso alle credenziali, il movimento laterale e l'esfiltrazione dei dati.
Un EDR che mappa gli allarmi su ATT&CK indica in quale fase si trova l'attacco. Un allarme di «Credential Access» seguito da uno di «Lateral Movement» descrive un attaccante che ha rubato una password e si sta spostando verso altri server. La mappatura rende confrontabili gli allarmi di prodotti diversi e dà una struttura al rapporto sull'incidente.
EDR, antivirus, XDR e MDR: le differenze
Antivirus, EDR e XDR sono tecnologie di difesa, l'MDR è un servizio. L'antivirus di nuova generazione (EPP) blocca ciò che riconosce, l'EDR registra e risponde sull'endpoint, l'XDR estende la correlazione a email, identità e applicazioni cloud, l'MDR affida la gestione degli allarmi a un team di analisti.
| Criterio | Antivirus (EPP) | EDR | XDR | MDR |
|---|---|---|---|---|
| Cosa fa | blocca il malware noto o riconosciuto dal comportamento | registra gli eventi dell'endpoint, rileva, indaga e risponde | correla gli eventi di endpoint, email, identità e app cloud in un unico incidente | un team di analisti monitora gli allarmi, indaga e contiene |
| Cosa vede | il singolo file o processo | la catena d'attacco sul dispositivo | la catena d'attacco anche fuori dal dispositivo | quello che vedono EDR o XDR, con il giudizio di un analista |
| Chi gestisce gli allarmi | l'amministratore della console | IT interno o fornitore | IT interno o fornitore | gli analisti del servizio |
| Risposta | blocco e quarantena | isolamento, arresto dei processi, rollback dove previsto | in più: rimozione delle email, chiusura delle sessioni, sospensione degli account | contenimento a cura degli analisti |
La sigla che si confonde più spesso è MDR: non è un prodotto da installare ma un servizio che si aggiunge a un EDR o a un XDR. La pagina MDR (managed detection and response) descrive il servizio erogato dal SOC di Acronis, dalla classificazione degli allarmi al contenimento.
EDR e SIEM
Un EDR e un SIEM (security information and event management) raccolgono entrambi eventi di sicurezza, a livelli diversi. L'EDR analizza in dettaglio gli eventi degli endpoint su cui gira il suo agente e può agire su di essi, isolandoli o arrestando un processo. Il SIEM, secondo il glossario del NIST, è l'applicazione che raccoglie i dati di sicurezza dai componenti di un sistema informativo e li presenta come informazioni utilizzabili in un'unica interfaccia: firewall, server, applicazioni, servizi cloud. Gli eventi degli endpoint possono confluire nel SIEM, insieme a quelli delle altre fonti.
Perché l'antivirus non basta: gli attacchi senza malware
Un antivirus che lavora sulle firme non vede gli attacchi che non usano malware: quelli condotti con credenziali rubate e con strumenti già presenti nel sistema operativo, come PowerShell, il Desktop remoto o le utilità di amministrazione di Windows. Per il sistema un attaccante con la password di un dipendente è un dipendente, e un comando PowerShell è un comando legittimo.
La porta d'ingresso più comune resta la posta. Secondo l'ENISA Threat Landscape 2025, il rapporto dell'agenzia europea per la cybersicurezza pubblicato a ottobre 2025, il phishing è il vettore d'intrusione in circa il 60% dei casi osservati fra luglio 2024 e giugno 2025, seguito dallo sfruttamento di vulnerabilità con il 21,3%. Basta un'email ben costruita per sottrarre una password; da lì l'attacco usa gli stessi strumenti di chi lavora ogni giorno sulla rete.
Le agenzie di cybersicurezza di Stati Uniti, Regno Unito, Canada, Australia e Nuova Zelanda chiamano questa tecnica living off the land, vivere di ciò che si trova sul posto. Nella guida congiunta del febbraio 2024 spiegano che serve a confondersi con l'attività normale di sistemi e reti. L'EDR conserva la storia necessaria a distinguere le due cose: chi ha lanciato il comando, da quale processo, a che ora, verso quali server.
Quando serve un EDR?
Un EDR serve quando un attacco agli endpoint dell'azienda avrebbe un costo che giustifica un presidio, e quando c'è qualcuno che ne legge gli allarmi. La seconda condizione è quella che si trascura: uno strumento che segnala un movimento laterale alle due di notte, senza nessuno che risponda, registra l'attacco ma non lo ferma.
I segnali che lo rendono necessario, di solito presenti insieme:
- server con dati che l'azienda non può perdere: gestionale, file server, progetti, dati personali di clienti e dipendenti;
- accessi da remoto: VPN, Desktop remoto, portatili che lavorano fuori sede;
- Microsoft 365 con molti account: ogni account è un accesso da proteggere;
- obblighi esterni: l'azienda rientra fra i soggetti NIS2, oppure un cliente chiede per contratto misure di rilevamento e risposta;
- un incidente già subito, o un tentativo di cui non si è riusciti a ricostruire l'origine.
La tabella collega i profili più frequenti alla protezione che di norma serve. È un punto di partenza per la valutazione, non una regola.
| Profilo | Cosa serve, di norma |
|---|---|
| Pochi PC, nessun server in sede, IT esterno a chiamata | antivirus di nuova generazione ben configurato, aggiornamenti e backup; un EDR solo con un servizio MDR che ne legga gli allarmi |
| PMI con server, gestionale e accesso remoto, IT interno in orario d'ufficio | EDR su tutti gli endpoint, con un MDR per notti e fine settimana |
| Azienda che lavora su Microsoft 365, con molte caselle e condivisioni | XDR, se email e account cloud sono la porta d'ingresso più esposta: vede l'attacco dalla prima email e non solo quando arriva sul PC |
| Soggetto NIS2 | strumenti di rilevamento descritti nelle procedure, con un presidio degli allarmi definito |
Vantaggi e limiti del rilevamento sugli endpoint
Rispetto all'antivirus, l'EDR aggiunge la visibilità sugli attacchi senza malware e la possibilità di rispondere da remoto, dalla console. I limiti dipendono quasi sempre dalla configurazione e dall'ambiente: un prodotto lasciato con le impostazioni standard, un agente disattivato, un dispositivo che l'agente non può ospitare.
I vantaggi:
- Visibilità sugli attacchi senza malware: credenziali rubate e strumenti legittimi lasciano tracce di comportamento che vengono registrate e collegate fra loro.
- Risposta da remoto: un portatile compromesso in un'altra sede si isola dalla console, senza aspettare che qualcuno lo scolleghi dalla rete.
- Indagine documentata: la catena d'attacco ricostruita mostra quali dispositivi e quali account sono stati toccati, ed è la base del rapporto per l'assicurazione o per le notifiche dovute.
- Inventario degli host: la guida CISA indica questi strumenti come adatti a censire configurazioni e software di ogni host, per togliere ciò che non serve.
I limiti:
- Senza taratura non vede tutto: la guida CISA del 2024 segnala che molte organizzazioni si affidano a EDR con la configurazione standard, che possono non dare allarmi sulle tecniche living off the land, anche perché si escludono dai controlli gli strumenti di amministrazione, per non bloccare il lavoro.
- Gli attaccanti provano a spegnerlo: l'ENISA Threat Landscape 2025 documenta strumenti per disattivarlo, come EDRKillShifter, usato dal gruppo ransomware RansomHub da agosto 2024 e incorporato da giugno 2025 nei kit di altri gruppi, fra cui LockBit e Medusa. Servono la protezione dell'agente dalla manomissione e qualcuno che si accorga quando un agente smette di comunicare.
- Copre solo dove c'è l'agente: stampanti, apparati di rete, NAS e sistemi industriali non ospitano un agente e restano fuori; li coprono il monitoraggio della rete e la segmentazione.
- Non sostituisce il backup: se la cifratura colpisce un server prima del blocco, il rollback può non bastare e serve una copia separata e immutabile, come prevede la protezione dal ransomware multilivello.
- Chiede tempo: ogni allarme va letto, classificato e chiuso, e le eccezioni si rivedono quando cambiano gli strumenti in uso.
Cosa chiede la NIS2 sulla protezione degli endpoint?
La NIS2 non nomina l'EDR. Le misure di base dell'Agenzia per la Cybersicurezza Nazionale (ACN) chiedono un risultato, cioè rilevare il codice malevolo sugli endpoint e gli incidenti significativi in tempo utile, e lasciano al soggetto la scelta degli strumenti. Un EDR è uno dei modi più diretti per ottenerlo e per dimostrarlo.
Le misure stanno nella determinazione ACN n. 379907 del 19 dicembre 2025, che dal 15 gennaio 2026 aggiorna e sostituisce la n. 164179 del 14 aprile 2025 e fissa le specifiche di base previste dal d.lgs. 138/2024, il decreto che recepisce la direttiva NIS2. Nella funzione «Rilevamento» due misure riguardano da vicino gli endpoint:
- DE.CM-09: «sistemi di protezione dei punti terminali (endpoint) per il rilevamento del codice malevolo», presenti, aggiornati, mantenuti e configurati in modo adeguato, salvo motivate e documentate ragioni normative o tecniche;
- DE.CM-01: strumenti tecnici per rilevare tempestivamente gli incidenti significativi sui sistemi rilevanti; per i soggetti essenziali l'allegato 2 aggiunge il monitoraggio degli accessi da remoto, degli eventi amministrativi e degli accessi, riusciti o falliti, a risorse di rete, endpoint e applicativi.
Letto alla lettera, il testo di DE.CM-09 descrive ciò che fa qualunque protezione degli endpoint, antivirus compreso. Il monitoraggio degli accessi e degli eventi amministrativi chiesto ai soggetti essenziali è un lavoro che un EDR può svolgere sugli endpoint, registrando accessi ed eventi, ma la misura non lo richiede per nome.
La misura RS.MA-01 chiede un piano di gestione degli incidenti, con la reportistica per documentarli: la catena d'attacco esportata dalla console fornisce il materiale per quei rapporti. Secondo le domande frequenti dell'ACN, il termine per adottare le misure di base è di diciotto mesi dalla comunicazione di inserimento nell'elenco per i soggetti inseriti nel 2025, e il 31 luglio 2027 per quelli inseriti per la prima volta nel 2026. Queste informazioni sono generali e non sostituiscono una consulenza legale sul caso specifico. Gli strumenti per le misure tecniche dell'articolo 24 del D.Lgs. 138/2024, EDR compreso, sono raccolti nella pagina Soluzioni NIS2.
Un esempio: un attacco con credenziali rubate
Un EDR vede un attacco con credenziali rubate dalla seconda fase, l'accesso remoto fuori orario, quando l'antivirus non ha ancora nulla da bloccare; l'esito dipende da quando qualcuno legge l'allarme. Lo scenario è un esempio costruito, non un caso reale: un'azienda manifatturiera con tre sedi, un centinaio di PC, un gestionale e un file server in sede, accesso VPN per i commerciali, un IT interno di due persone in orario d'ufficio.
| Fase | Cosa fa l'attaccante | Cosa vede l'antivirus | Cosa registra l'EDR |
|---|---|---|---|
| 1 | un commerciale inserisce la password in una pagina falsa, aperta da un'email | niente: non c'è un file da bloccare | niente di anomalo sul PC; un XDR può segnalare l'email |
| 2 | accesso VPN e poi in Desktop remoto al file server, di sabato notte | niente | un accesso remoto fuori orario con l'account del commerciale, mai visto su quel server |
| 3 | ricognizione con i comandi di sistema: utenti, gruppi, condivisioni, server | niente: sono programmi di Windows | una sequenza di comandi di ricognizione da una sessione remota, mappata sulla tattica Discovery |
| 4 | tentativo di estrarre dalla memoria le credenziali degli amministratori | solo se firma o comportamento dello strumento sono già noti | l'accesso al processo che conserva le credenziali, mappato su Credential Access, con un allarme ad alta gravità |
| 5 | tentativo di spegnere la protezione, poi avvio della cifratura | blocco solo se riconosce il ransomware | la manomissione dell'agente e la cifratura di massa: isolamento automatico e rollback dove previsto |
Il punto critico è l'allarme della fase 4: di sabato notte, qualcuno deve isolare il server prima che inizi la fase 5. Con un IT interno in orario d'ufficio la risposta arriva al rientro; con un servizio MDR la decisione la prende un analista mentre l'attacco è in corso.
Come scegliere un EDR: le domande da fare al fornitore
Nella scelta di un EDR, prima dell'elenco delle funzioni contano chi ne gestisce gli allarmi, quali sistemi copre e come resiste ai tentativi di disattivarlo. Le domande da fare al fornitore, in ordine di peso:
- Chi legge gli allarmi, e quando? L'IT interno, il fornitore o un servizio MDR, e cosa succede la notte e nei giorni festivi.
- Quali sistemi copre? Windows, macOS e Linux, server e macchine virtuali, nelle versioni in uso.
- Come si protegge l'agente? Protezione dalla manomissione e allarme quando un agente smette di comunicare.
- Come si tara? Chi definisce le eccezioni per gli strumenti di amministrazione e chi le rivede nel tempo.
- Cosa succede dopo il contenimento? Rollback, ripristino dal backup e integrazione con la piattaforma di backup.
- Dove finiscono i dati? Dove sono conservati telemetria e incidenti, per quanto tempo e in quale paese.
- Come si documenta un incidente? Esportazione dei dati in un formato standard come STIX, utile al piano di gestione degli incidenti e alle notifiche.
Acronis Cyber Protect Cloud con Rackone
Rackone, Acronis Platinum Partner, eroga l'EDR con Acronis Cyber Protect Cloud, sullo stesso agente e nella stessa console del backup, accanto agli altri servizi di Cyber Security. Secondo la pagina del prodotto di Acronis, il modulo monitora gli eventi con motori comportamentali e basati su firme, ricostruisce la catena d'attacco su MITRE ATT&CK e genera con l'AI una sintesi di ogni incidente. Dalla console si isola l'endpoint, si arrestano i processi, si mettono in quarantena i file e si annullano le modifiche fatte dall'attacco, fino al ripristino di file o dell'intera immagine dal backup.
Per chi non ha un presidio degli allarmi fuori orario c'è l'MDR, erogato dal SOC di Acronis H24 e attivabile sugli agenti che hanno già l'EDR o l'XDR. Livelli, XDR e servizi inclusi sono descritti nella pagina Endpoint Protection; la piattaforma è descritta nella pagina di Acronis Cyber Protect Cloud.
Prima di confrontare le offerte conviene verificare cosa rileva oggi la protezione installata su PC e server, e chi risponde agli allarmi fuori dall'orario di lavoro: da questi due dati parte la scelta fra EDR, XDR e MDR.
Emergenza in corso?
Attacco in corso o dati cifrati: il presidio H24 risponde subito.
Scritto da
Rackone